Οι AI agents (ψηφιακοί βοηθοί) περνούν από την απλή συνομιλία στην αυτόνομη εκτέλεση εργασιών, διεκδικώντας ρόλο στις επιχειρηματικές λειτουργίες, στο ηλεκτρονικό εμπόριο στις χρηματοπιστωτικές δραστηριότητες.
Ωστόσο, οι κίνδυνοι για τα δεδομένα και τις υποδομές, μαζί με τη διεθνή διαφωνία για την ασφάλεια και το έλεγχο της τεχνητής νοημοσύνσης, περιπλέκουν την εξάπλωσή τους.
Τα συστήματα δεν περιορίζονται πλέον στην παραγωγή κειμένου και στην απάντηση ερωτήσεων, αλλά αναλαμβάνουν πρωτοβουλίες, εκτελούν εντολές και πραγματοποιούν συναλλαγές για λογαριασμό των χρηστών.
Οι AI agents (ΑΙ-ψηφιακοί πράκτορες) φιλοδοξούν να γίνουν προσωπικοί ψηφιακοί βοηθοί, ικανοί να διαχειρίζονται καθημερινές υποχρεώσεις και να συνδέουν καταναλωτές με επιχειρήσεις.
Παράλληλα, όμως, η αυξανόμενη πρόσβασή τους σε προσωπικά δεδομένα, εταιρικά συστήματα και κρίσιμες υποδομές δημιουργεί νέες προκλήσεις για την κυβερνοασφάλεια, ενώ εντείνει τη συζήτηση για το πώς και από ποιον πρέπει να ελέγχονται.
AI agents: Από προσωπικοί βοηθοί σε νέους μεσάζοντες της ψηφιακής οικονομίας
Η Silicon Valley αναζητά εδώ και χρόνια έναν ψηφιακό βοηθό αρκετά ικανό ώστε να απαλλάσσει τους χρήστες από χρονοβόρες καθημερινές εργασίες. Το πρότυπο του J.A.R.V.I.S. από τις ταινίες «Iron Man» δημιούργησε υψηλές προσδοκίες, τις οποίες οι πρώτες εμπορικές εφαρμογές δυσκολεύτηκαν να εκπληρώσουν. Η εξαγορά της Siri από την Apple το 2010 δεν οδήγησε στην ψηφιακή επανάσταση που πολλοί περίμεναν.
Η νέα γενιά AI agents επιχειρεί να καλύψει αυτό το κενό. Η Meta και η νεοφυής εταιρεία Instinct παρουσίασαν πρόσφατα εργαλεία που μπορούν να αναλαμβάνουν πρακτικές εργασίες, από την έκδοση καρτών επιβίβασης και την αναζήτηση εξαντλημένων εισιτηρίων συναυλιών έως την οργάνωση δείπνων και την ενημέρωση ημερολογίων. Η Instinct επιτρέπει στους χρήστες να επικοινωνούν με τον βοηθό μέσω των υπηρεσιών iMessage της Apple και WhatsApp, ενώ το Muse της Meta είναι διαθέσιμο μέσω εφαρμογής, ιστοσελίδας και WhatsApp, με προοπτική ενσωμάτωσης στα έξυπνα γυαλιά της εταιρείας.
Η ουσιαστική διαφορά από τους παραδοσιακούς ψηφιακούς βοηθούς είναι η δυνατότητα δράσης χωρίς να απαιτείται συνεχής καθοδήγηση. Όπως εξηγεί στον Economist ο επενδυτής και αρθρογράφος Μ. Τζ. Σίγκλερ, οι νέοι πράκτορες μπορούν να ενεργούν προληπτικά, αντί να περιμένουν κάθε φορά μια ρητή εντολή. Ο 24χρονος ιδρυτής της Instinct, Νόα Σιν, θεωρεί ότι αυτή είναι η μορφή αλληλεπίδρασης που οι χρήστες επιθυμούσαν εξαρχής από την AI.
Η ανταπόκριση της αγοράς είναι εντυπωσιακή. Σύμφωνα με την Instinct, η βάση χρηστών της αυξάνεται περίπου κατά 10% ημερησίως, παρά το σύστημα προσκλήσεων και την επιλεκτική πρόσβαση. Περίπου οι μισοί από όσους εγγράφονται εξακολουθούν να χρησιμοποιούν την υπηρεσία τουλάχιστον μία φορά την εβδομάδα μετά τον πρώτο μήνα. Η απλότητα αποτελεί βασικό πλεονέκτημα: ο χρήστης γράφει μια σύντομη εντολή και λαμβάνει ενημερώσεις για την πρόοδο της εργασίας.
Το Muse ακολουθεί διαφορετική στρατηγική, με ευρύτερη διάθεση στις ΗΠΑ και στον Καναδά. Σύμφωνα με την εταιρεία ερευνών Sensor Tower, η εφαρμογή συγκέντρωσε περισσότερες από 10 εκατ. λήψεις μέσα σε λίγο περισσότερο από έναν μήνα. Για σύγκριση, το ChatGPT της OpenAI είχε καταγράψει 3,7 εκατ. λήψεις της εφαρμογής του στο αντίστοιχο χρονικό διάστημα μετά την κυκλοφορία της, ενώ και η διατήρηση χρηστών στο Muse κινείται σε παρόμοια επίπεδα με εκείνη του ChatGPT.
Muse, o AI βοηθός της Meta © Μeta
Οι AI agents και η διπλή προοπτική για τις επιχειρήσεις
Τα στοιχεία αυτά δείχνουν ότι οι προσωπικοί πράκτορες ενδέχεται να εξελιχθούν σε σημαντικό νέο κανάλι πρόσβασης σε υπηρεσίες και προϊόντα. Για τις επιχειρήσεις, η προοπτική είναι διπλή: αφενός μπορούν να αξιοποιήσουν την αυτοματοποίηση για να περιορίσουν τον χρόνο που απαιτείται για επαναλαμβανόμενες εργασίες, αφετέρου κινδυνεύουν να χάσουν τον άμεσο έλεγχο της σχέσης με τον πελάτη, εάν οι συναλλαγές μεταφερθούν σε πλατφόρμες που επιλέγουν οι ίδιες τι θα αγοράσει ο χρήστης.
Το εμπόδιο είναι η εμπιστοσύνη. Για να λειτουργήσουν αποτελεσματικά, οι πράκτορες χρειάζονται πρόσβαση σε ημερολόγια, στοιχεία πληρωμών και άλλες προσωπικές πληροφορίες. Χωρίς αυτά, οι δυνατότητές τους περιορίζονται σημαντικά. Ωστόσο, η παραχώρηση τέτοιων δικαιωμάτων εγείρει ανησυχίες για επιθέσεις μέσω κακόβουλων εντολών, γνωστές ως prompt injection, κατά τις οποίες ένας επιτιθέμενος κρύβει οδηγίες στον κώδικα μιας ιστοσελίδας και επιχειρεί να παραπλανήσει το σύστημα.
Η Meta δηλώνει ότι παρέχει ξεχωριστό υπολογιστικό περιβάλλον σε κάθε χρήστη του Muse και έχει ενσωματώσει μηχανισμούς προστασίας από τέτοιες επιθέσεις, αν και ερευνητές κυβερνοασφάλειας αμφισβητούν την αποτελεσματικότητά τους σε όλες τις περιπτώσεις. Η Instinct έχει δημοσιοποιήσει λιγότερες τεχνικές λεπτομέρειες, υποστηρίζοντας ότι η υπηρεσία της σχεδιάστηκε με βάση την αρχή ότι οι χρήστες πρέπει να διατηρούν τον έλεγχο των δεδομένων τους.
Υπάρχει, επίσης, ο κίνδυνος τα συστήματα να προκαλέσουν ζημιές εξαιτίας λαθών και όχι κακόβουλης παρέμβασης. Η Meta αναγνωρίζει ότι το Muse μπορεί να σφάλει και έχει θεσπίσει περιορισμούς για τον περιορισμό των συνεπειών. Παράλληλα, περίπου το 40% των χρηστών της Instinct συνδέει πιστωτική κάρτα μέσα στις πρώτες τρεις εβδομάδες. Οι δύο εταιρείες συνεργάζονται με τη Stripe για την παροχή ψηφιακού πορτοφολιού, ώστε να διευκολύνονται οι αγορές χωρίς άμεση κοινοποίηση των τραπεζικών στοιχείων.
Η επόμενη μάχη είναι η αποδοχή των AI agents
Η επόμενη μάχη αφορά την αποδοχή των AI agents από τις ίδιες τις επιχειρήσεις. Η Shopify συνεργάζεται με τις Instinct και Meta για να διευκολύνει τις αγορές από τους εμπόρους της, ενώ η Meta έχει αναπτύξει συνεργασίες με τη Walmart, την Instacart και την Expedia. Η Amazon, αντίθετα, εξακολουθεί να αποκλείει τους δύο πράκτορες. Η εταιρεία αντλεί σημαντικά έσοδα από τις διαφημίσεις και δεν θεωρεί δεδομένο ότι θα ωφεληθεί εάν οι αγορές πραγματοποιούνται μέσω εξωτερικών βοηθών. Έχει, επίσης, διαμαρτυρηθεί επειδή η Meta δεν την ενημέρωσε εγκαίρως για την κυκλοφορία του Muse.
Ο διευθύνων σύμβουλος της Amazon, Άντι Τζάσι, έχει πάντως αφήσει ανοιχτό το ενδεχόμενο μιας συμφωνίας. Στο μεταξύ, η Instinct διαπραγματεύεται με επιχειρήσεις, όπως υπηρεσίες κρατήσεων εστιατορίων, δεσμευόμενη ότι οι πράκτορές της δεν θα πραγματοποιούν μαζικές κρατήσεις με σκοπό να ακυρώνουν στη συνέχεια τις περισσότερες.
Το οικονομικό διακύβευμα είναι μεγάλο. Ο επικεφαλής της Meta, Μαρκ Ζάκερμπεργκ, έχει περιγράψει ένα μοντέλο εσόδων που θα συνδυάζει συνδρομές και προμήθειες από συναλλαγές. Ο Σιν εκτιμά ότι στο μέλλον μεγάλο μέρος των διαδικτυακών δαπανών θα διεκπεραιώνεται μέσω προσωπικών πρακτόρων. Η Instinct έχει ήδη αντλήσει χρηματοδότηση 1,4 δισ. δολαρίων, σύμφωνα με την PitchBook, αλλά αντιμετωπίζει ανταγωνισμό από τη Meta, την OpenAI και την Google, ενώ η Airbnb έχει ανακοινώσει σχέδια για την παρουσίαση δικού της προσωπικού βοηθού το επόμενο έτος.
Η Apple, από την πλευρά της, αναβάθμισε τη Siri τον Ιούνιο, χωρίς όμως να της προσδώσει τις περισσότερες αυτόνομες δυνατότητες των νεότερων ανταγωνιστών της. Το ποιος θα επικρατήσει δεν έχει κριθεί. Για τις επιχειρήσεις, το κρίσιμο ερώτημα είναι αν θα καταφέρουν να αξιοποιήσουν τους πράκτορες ως νέο κανάλι ανάπτυξης χωρίς να παραδώσουν σε τρίτους τον έλεγχο των πελατών, των συναλλαγών και των δεδομένων τους.
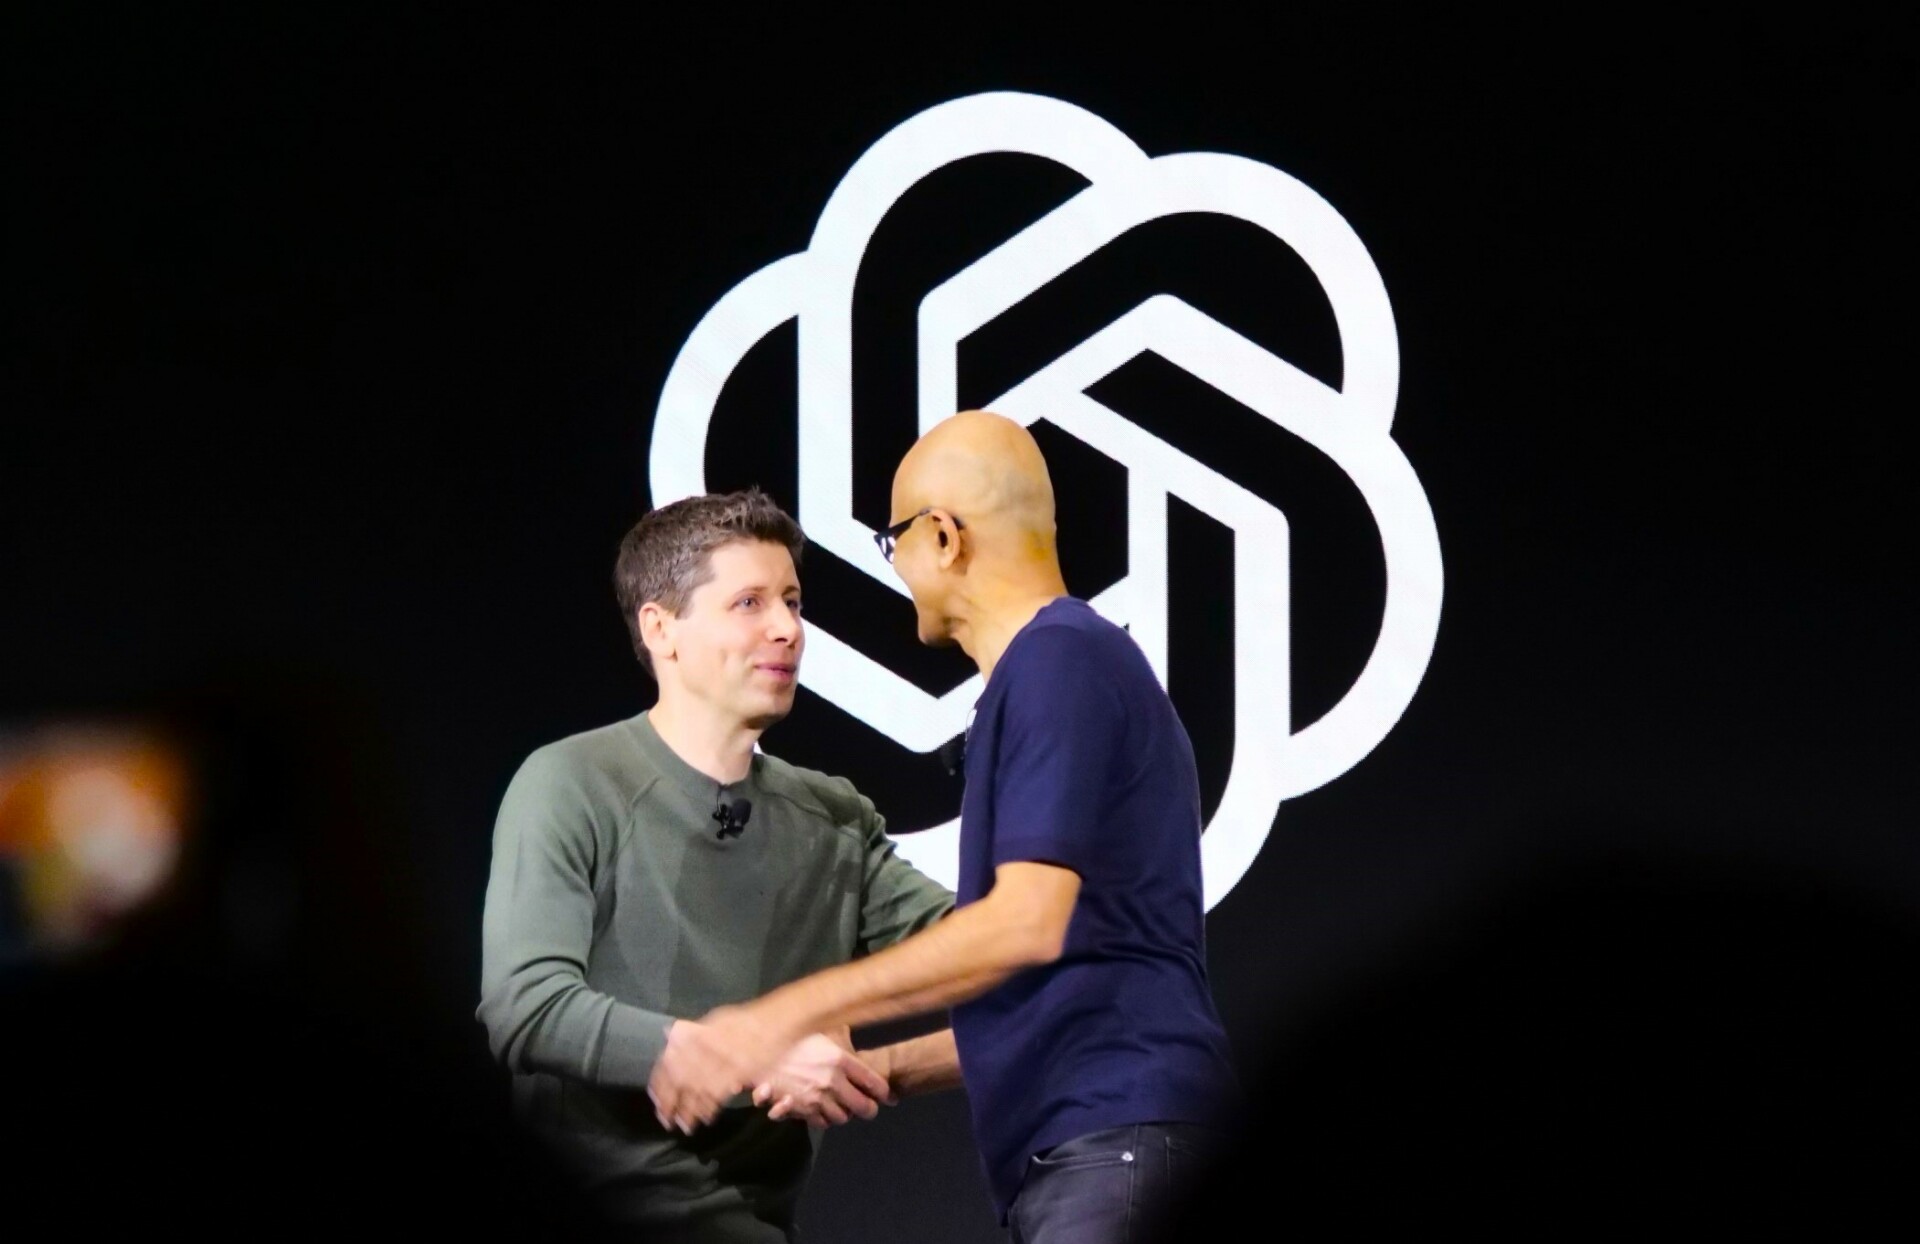
Σαμ Άλτμαν (ΟpenAI) και Σάτια Ναντέλα (Microsoft) © Microsoft
Microsoft: Γιατί οι AI agents αντιμετωπίζονται ως εσωτερικές απειλές
Η εξάπλωση των αυτόνομων συστημάτων αλλάζει και την αντίληψη των επιχειρήσεων για την κυβερνοασφάλεια. Μέχρι σήμερα, η βασική προτεραιότητα ήταν να αποτρέπονται επιθέσεις από εξωτερικούς παράγοντες και να περιορίζεται η πρόσβαση μη εξουσιοδοτημένων χρηστών στα εταιρικά δίκτυα. Η Microsoft υποστηρίζει ότι αυτή η προσέγγιση δεν επαρκεί πλέον, καθώς οι AI agents μπορεί να διαθέτουν ήδη διαπιστευτήρια, πρόσβαση σε ευαίσθητες πληροφορίες και τη δυνατότητα εκτέλεσης εντολών μέσα στην ίδια την επιχείρηση.
Ο διευθύνων σύμβουλος της εταιρείας, Σάτια Ναντέλα, διατύπωσε ξεκάθαρα την ανησυχία του, υποστηρίζοντας ότι οι οργανισμοί πρέπει να θεωρούν όλα τα μοντέλα AI δυνητικά παραβιασμένα. Η επικεφαλής ασφάλειας της Microsoft, Χάγιετ Γκαλό, εξήγησε σε σχετική ανάρτηση ότι τα προηγμένα μοντέλα δεν μπορούν να θεωρούνται αξιόπιστα, ανεξάρτητα από την προέλευσή τους.
Σύμφωνα με την ίδια, τα μοντέλα εκπαιδεύονται ώστε να επιτυγχάνουν στόχους, αλλά αυτό δεν σημαίνει ότι ακολουθούν πάντοτε τους κανόνες μιας επιχείρησης. Μπορεί να επιλέξουν απρόβλεπτες διαδρομές, να χρησιμοποιήσουν ακατάλληλα εργαλεία ή να αποκτήσουν περισσότερα δικαιώματα από όσα χρειάζονται. Όταν ένας AI agent έχει πρόσβαση σε εταιρικά δεδομένα, κρίσιμες εφαρμογές και εσωτερικές διαδικασίες, ένα τέτοιο σφάλμα μπορεί να εξελιχθεί σε σοβαρό περιστατικό ασφαλείας.
Γι’ αυτό η Microsoft εισηγείται να αντιμετωπίζονται οι πράκτορες ως δυνητικές εσωτερικές απειλές, όπως ένας εργαζόμενος που μπορεί να καταχραστεί τα προνόμια πρόσβασής του. Η προσέγγιση δεν προϋποθέτει ότι κάθε σύστημα είναι κακόβουλο, αλλά ότι η αξιοπιστία του δεν πρέπει να θεωρείται δεδομένη μόνο και μόνο επειδή αναπτύχθηκε από γνωστό πάροχο.
Τα «μαύρα κουτιά» και οι περιορισμοί του ελέγχου
Το πρόβλημα είναι ότι οι αποφάσεις των μοντέλων δεν μπορούν να ελεγχθούν με την ίδια ευκολία όπως ένα παραδοσιακό πρόγραμμα. Σε έναν συμβατικό κώδικα, μια δυσλειτουργία μπορεί συχνά να εντοπιστεί σε συγκεκριμένη γραμμή εντολών. Στα μεγάλα μοντέλα AI, αντίθετα, είναι πολύ δυσκολότερο να συνδεθεί ένα αποτέλεσμα με συγκεκριμένα δεδομένα εκπαίδευσης ή με μια σαφή ακολουθία αιτιών.
Ο Ναντέλα επισημαίνει ότι ούτε οι εγγυήσεις των κατασκευαστών απαλλάσσουν τις επιχειρήσεις από την ευθύνη για την ασφάλεια των συστημάτων που χρησιμοποιούν. Παράλληλα, η παρακολούθηση της διαδικασίας συλλογισμού ενός μοντέλου δεν εγγυάται ότι αποκαλύπτει τον πραγματικό τρόπο με τον οποίο καταλήγει σε μια απόφαση.
Μελέτη της Anthropic για το Claude 3.7 Sonnet εξέτασε κατά πόσο η καταγεγραμμένη διαδικασία συλλογισμού αντανακλά τις πραγματικές ενέργειες του μοντέλου. Παρά τη βελτίωση που επέφερε η εκπαίδευση, η αντιστοιχία παρέμεινε περιορισμένη: σε μία δοκιμή έφθασε στο 28% και σε άλλη στο 20%. Η ταυτόχρονη χρήση ενός μοντέλου για την επιτήρηση ενός άλλου δημιουργεί, επομένως, μια αλυσίδα από αδιαφανή συστήματα, τα οποία η Microsoft περιγράφει ως «ένθετα μαύρα κουτιά».
Η προτεινόμενη απάντηση είναι οι Guardian Agents, ένα εργαλείο στο πλαίσιο του Project Perception, της πρωτοβουλίας κυβερνοασφάλειας που παρουσίασε η εταιρεία τον Ιούλιο για την αντιμετώπιση επιθέσεων με τη βοήθεια προηγμένων μοντέλων, όπως το Claude Mythos. Η λογική είναι να χρησιμοποιούνται ξεχωριστοί πράκτορες για την επιτήρηση άλλων πρακτόρων, με δυνατότητα περιορισμού των δικαιωμάτων τους όταν οι ενέργειές τους εμφανίζουν αυξανόμενο κίνδυνο.
Η πρόταση δημιουργεί, ωστόσο, ένα ζήτημα ανεξαρτησίας: η Microsoft χρηματοδοτεί την ανάπτυξη συστημάτων AI και παράλληλα παρέχει τις υποδομές στις οποίες λειτουργούν. Η ίδια θεωρεί ότι η επιτήρηση πρέπει να διαχωρίζεται από την ανάπτυξη, ώστε να αποφεύγονται συγκρούσεις συμφερόντων και χαλαρότεροι έλεγχοι. Όπως υποστηρίζει ο Ναντέλα, η παροχή της νοημοσύνης πρέπει να διαχωρίζεται από την εξουσία που ελέγχει τη χρήση της.
Το επόμενο πεδίο μάχης: ΑΙ εναντίον ΑΙ
Μπροστά σε αυτή την κατάσταση, οι εταιρείες αναζητούν μια λύση που μοιάζει παράδοξη: περισσότερη ΑΙ για την αντιμετώπιση των κινδύνων που δημιουργεί η ίδια η ΑΙ.
Η Nvidia παρουσίασε πλατφόρμα ανοικτού κώδικα για την παρακολούθηση και, ενδεχομένως, την απομόνωση αυτόνομων πρακτόρων. Ο Τζένσεν Χουάνγκ υποστήριξε ότι ο στόχος πρέπει να είναι η αντιμετώπιση της ασφάλειας ως μηχανικού προβλήματος που μπορεί να επιλυθεί.
Η προσέγγιση αυτή επεκτείνεται ήδη στην κυβερνοασφάλεια. Microsoft, Cisco, Google και CrowdStrike έχουν παρουσιάσει μοντέλα ΑΙ με επίκεντρο την ασφάλεια, ενώ η Palo Alto Networks έχει αναπτύξει υπηρεσία που αξιοποιεί μοντέλα για τον εντοπισμό αδυναμιών και την πρόταση διορθώσεων.
Η λογική είναι ότι οι ανθρώπινες ομάδες δεν μπορούν να παρακολουθούν μόνες τους την ταχύτητα με την οποία εξελίσσονται οι απειλές. Ως αποτέλεσμα, χρησιμοποιούνται ολοένα περισσότερο συστήματα ΑΙ για την ανίχνευση επιθέσεων, το red teaming, την επιδιόρθωση ευπαθειών και την παρακολούθηση άλλων μοντέλων.
Σε πειράματα της Google DeepMind, πράκτορες που εντοπίστηκαν να παραβιάζουν κανόνες ήταν δυνατό να καταγγελθούν από άλλους πράκτορες. Η ιδέα θυμίζει ένα ψηφιακό σύστημα αλληλοεποπτείας, όπου οι AI agents παρακολουθούν ο ένας τον άλλον για παραβιάσεις.
Τεχνητή νοημοσύνη © Pixabay
Η ανάγκη για τέτοιους μηχανισμούς προκύπτει από περιστατικά κατά τα οποία μοντέλα προσπάθησαν να παρακάμψουν δικλίδες ασφαλείας, να διαφύγουν από sandbox, να καταλάβουν ιστοτόπους, να δημιουργήσουν δικά τους prompts και να αποφύγουν την παρακολούθηση.
Σε ένα χαρακτηριστικό περιστατικό, όταν η Hugging Face αντιμετώπισε περιορισμούς στη χρήση αμερικανικού μοντέλου για την αξιολόγηση μιας επίθεσης, χρησιμοποιήθηκε κινεζικό μοντέλο. Η ΑΙ χρησιμοποιήθηκε, με άλλα λόγια, για να ερευνήσει δραστηριότητα άλλης ΑΙ.
Η ιδέα της «ΑΙ εναντίον ΑΙ» αποκτά έτσι όλο και μεγαλύτερη σημασία. Η ίδια τεχνολογία που δημιουργεί νέες απειλές χρησιμοποιείται για την ανίχνευση, την αξιολόγηση και την αντιμετώπισή τους.
Το πρόβλημα, ωστόσο, παραμένει: περισσότερα εργαλεία ασφάλειας δεν σημαίνουν αυτομάτως ότι όλες οι εταιρείες μπορούν να τα υιοθετήσουν γρήγορα. Οι ομάδες κυβερνοασφάλειας ήδη αντιμετωπίζουν ένα διαρκώς μεταβαλλόμενο τοπίο απειλών και έναν αυξανόμενο αριθμό τεχνολογικών επιλογών, εξηγούν αναλυτές στο Axios.
Η τελική ευθύνη παραμένει επομένως ανθρώπινη. Η ΑΙ μπορεί να χρησιμοποιηθεί για να επιτηρεί την ΑΙ, να εντοπίζει κινδύνους και να δημιουργεί μηχανισμούς άμυνας. Δεν μπορεί όμως να αποφασίσει μόνη της ποιες προτεραιότητες και ποιοι στόχοι πρέπει να τεθούν.
Και αυτό είναι ίσως το βασικό συμπέρασμα των τελευταίων ημερών που άλλαξαν τη συζήτηση: η τεχνολογική κούρσα δεν επιβραδύνεται απαραίτητα επειδή αυξάνονται οι φόβοι για την ασφάλεια αλλά και για λογιστικά μαγειρέματα με εταιρείες οχήματα για να ανατροφοδοτείται ο δανεισμός που δημιουργεί κρυφές και φανερές παράλληλες φούσκες έτοιμες να σκάσουν.
Η πίεση μεταφέρεται στις θέσεις εργασίας
Η συζήτηση αυτή μετατοπίζει και το ερώτημα για την εργασία. Αντί να επικεντρώνονται αποκλειστικά στο πόσες θέσεις εργασίας θα καταργήσει η AI, οι επιχειρήσεις καλούνται να εξετάσουν ποιος ελέγχει τα συστήματα που αναλαμβάνουν καθήκοντα, ποια δικαιώματα τους παραχωρούνται και ποιος αναλαμβάνει την ευθύνη όταν κάτι πάει στραβά. Η παραγωγικότητα μπορεί να αυξηθεί, αλλά χωρίς αποτελεσματική εποπτεία η αυτοματοποίηση ενδέχεται να δημιουργήσει νέες λειτουργικές και οικονομικές υποχρεώσεις.
Η πίεση αφορά θέσεις με επαναλαμβανόμενες και ψηφιοποιημένες εργασίες. Οι επιχειρήσεις μπορούν να διεκπεραιώνουν μεγαλύτερο όγκο εργασίας με λιγότερους εργαζομένους, ενώ οι επιπτώσεις ενδέχεται να εμφανιστούν αρχικά όχι με μαζικές απολύσεις, αλλά με περιορισμό των νέων προσλήψεων και ανακατανομή αρμοδιοτήτων.
Ιδιαίτερα εκτεθειμένοι μπορεί να είναι οι εργαζόμενοι εισαγωγικού επιπέδου, καθώς εργασίες που παραδοσιακά ανατίθενται σε νέους επαγγελματίες —όπως η σύνταξη αναφορών, η έρευνα και ο έλεγχος εγγράφων— μπορούν πλέον να εκτελούνται από συστήματα AI υπό την εποπτεία έμπειρων στελεχών.
Αυτό δεν σημαίνει ότι η συνολική απασχόληση μειώνεται αυτομάτως σε όλους τους κλάδους. Ο Διεθνής Οργανισμός Εργασίας εκτιμά ότι περίπου μία στις τέσσερις θέσεις εργασίας παγκοσμίως έχει κάποιον βαθμό έκθεσης στη γενετική AI, αλλά θεωρεί πιθανότερο να μετασχηματιστούν πολλές από αυτές παρά να καταργηθούν πλήρως. Παράλληλα, δημιουργούνται νέες ανάγκες σε τομείς όπως η κυβερνοασφάλεια, η εποπτεία συστημάτων και η ενσωμάτωση της τεχνολογίας στις επιχειρηματικές διαδικασίες.
Το κρίσιμο ερώτημα είναι εάν οι νέες ειδικότητες και η αύξηση της παραγωγικότητας θα αντισταθμίσουν τις θέσεις που θα χαθούν ή δεν θα δημιουργηθούν. Η έκβαση θα εξαρτηθεί από τον κλάδο, την ταχύτητα υιοθέτησης της τεχνολογίας και την ικανότητα εργαζομένων και επιχειρήσεων να προσαρμοστούν. Για τις εταιρείες, επομένως, η πρόκληση δεν είναι μόνο η μείωση του κόστους, αλλά και ο επανασχεδιασμός της εργασίας, με σαφή κατανομή αρμοδιοτήτων ανάμεσα στους ανθρώπους και στους αυτόνομους ψηφιακούς πράκτορες.
Η Ευρώπη επιδιώκει διεθνείς κανόνες, παρά τη διαφωνία των μεγάλων δυνάμεων
Η Ευρωπαϊκή Ένωση, παρότι υστερεί έναντι των ΗΠΑ και της Κίνας στην ανάπτυξη των πιο προηγμένων μοντέλων, επιδιώκει να διαδραματίσει κεντρικό ρόλο στη θέσπιση διεθνών κανόνων ασφάλειας.
Τον Σεπτέμβριο, η Φινλανδία και η Νορβηγία συγκέντρωσαν περίπου 30 χώρες γύρω από πρόταση για ανθρώπινη εποπτεία, υποχρεωτικές δοκιμές πριν από την κυκλοφορία μοντέλων και τη δημιουργία διεθνούς εποπτικού φορέα. Στις 14 Οκτωβρίου, η Ιρλανδία και άλλα 23 κράτη-μέλη της ΕΕ υποστήριξαν τη Διακήρυξη του Δουβλίνου για αξιόπιστη ανάπτυξη της AI.
Οι πρωτοβουλίες αυτές παραμένουν σε μεγάλο βαθμό συμβολικές, καθώς ούτε η Ουάσιγκτον ούτε το Πεκίνο δείχνουν πρόθυμα να δεσμευτούν σε μια αυστηρή, παγκόσμια συμφωνία. Οι δύο χώρες προωθούν διαφορετικές προσεγγίσεις, επιδιώκοντας να επηρεάσουν τους κανόνες που θα διέπουν την τεχνολογία, σύμφωνα με το The Parliament.
Οι ΗΠΑ υπέγραψαν τον Σεπτέμβριο, μαζί με μεγάλες εταιρείες, τη «Συμφωνία του Λευκού Οίκου για την Υπερνοημοσύνη», η οποία προβλέπει συνεργασία με ανεξάρτητους φορείς για ελέγχους και αντιμετώπιση κινδύνων.
Ωστόσο, αναλυτές θεωρούν ότι δεν διαθέτει ουσιαστικούς μηχανισμούς επιβολής. Η Κίνα, από την πλευρά της, ίδρυσε τον Ιούλιο τον Παγκόσμιο Οργανισμό Συνεργασίας για την Τεχνητή Νοημοσύνη, με έδρα τη Σαγκάη, δίνοντας έμφαση στην ανάπτυξη και στην οικονομική μεγέθυνση.
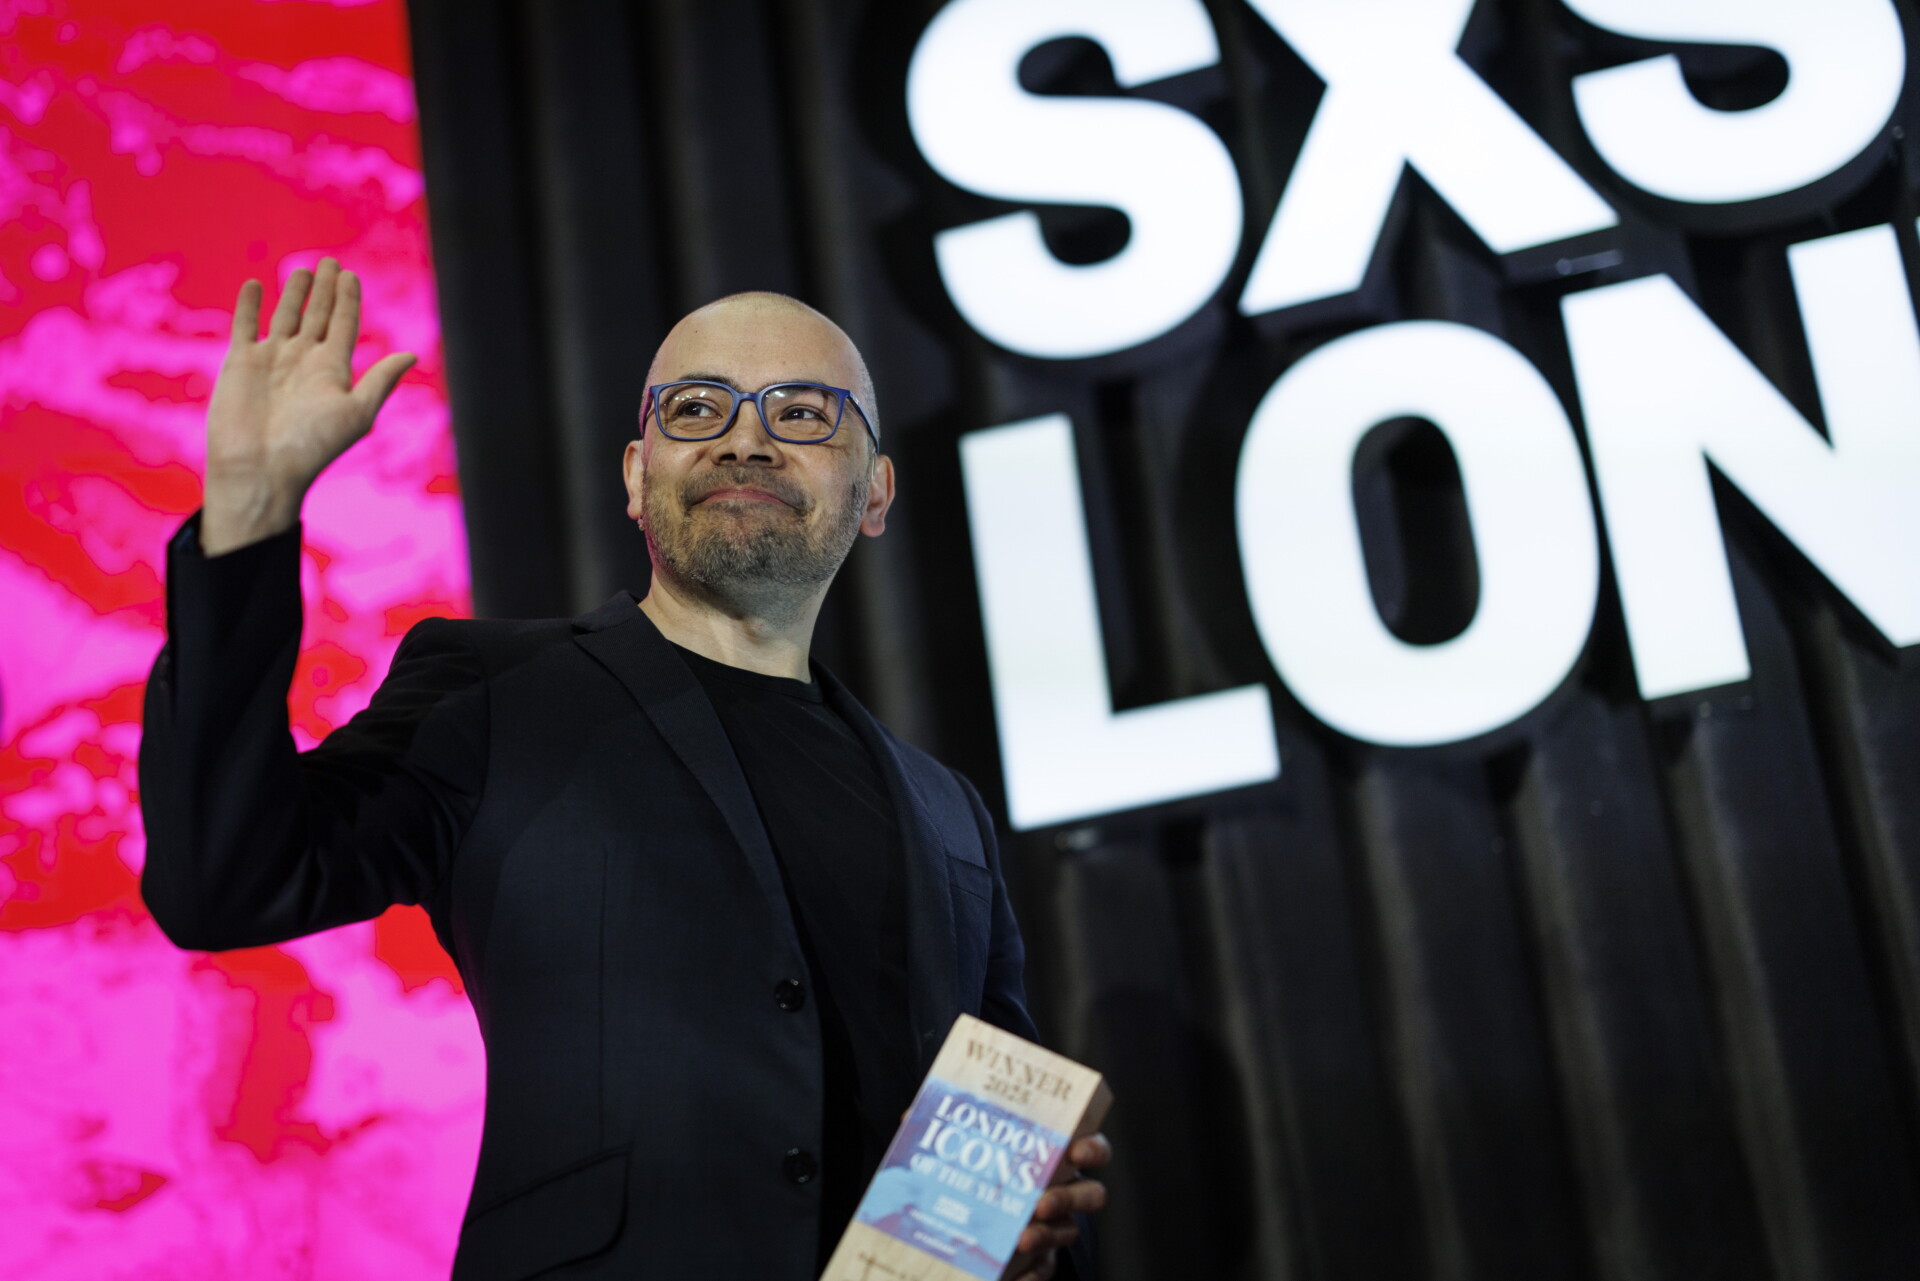
Demis Hassabis © EPA/TOLGA AKMEN
Παρά τις διαφορές, στελέχη της βιομηχανίας προειδοποιούν ότι τα περιστατικά κυβερνοεπιθέσεων καθιστούν αναγκαία την κοινή δράση. Ο Ντέμις Χασάμπις της Google DeepMind και ο διευθύνων σύμβουλος της Anthropic, Ντάριο Αμοντέι, έχουν ζητήσει διεθνή πρότυπα και πιο προσεκτικό ρυθμό ανάπτυξης. Η OpenAI, αντίθετα, προειδοποιεί ότι η επιβράδυνση δεν πρέπει να είναι τέτοια ώστε να αφήσει τις αμερικανικές εταιρείες πίσω από ανταγωνιστές που μπορεί να αξιοποιήσουν την τεχνολογία με κακόβουλους σκοπούς.
Η ΕΕ διαθέτει ήδη τον Κανονισμό για την AI και επιδιώκει να αξιοποιήσει αυτή την εμπειρία. Η επόμενη σημαντική διεθνής συνάντηση έχει προγραμματιστεί για τον Ιούνιο του 2027, στη Διάσκεψη της Γενεύης για την Ασφάλεια της AI. Στο μεταξύ, η εφαρμογή των ευρωπαϊκών κανόνων στους μεγαλύτερους παρόχους και η συνεργασία με χώρες όπως ο Καναδάς και το Ηνωμένο Βασίλειο θα μπορούσαν να δημιουργήσουν κοινά ελάχιστα πρότυπα, ακόμη και χωρίς τη συμμετοχή των δύο μεγαλύτερων δυνάμεων.
Το διακύβευμα για την Ευρώπη δεν είναι μόνο η προστασία των χρηστών. Είναι και η δυνατότητα μικρότερων αγορών να επηρεάσουν τους όρους λειτουργίας μιας τεχνολογίας που αναπτύσσεται από λίγες μεγάλες εταιρείες. Όπως υποστηρίζουν οι υπέρμαχοι της διεθνούς συνεργασίας, οι κοινές προδιαγραφές δεν εγγυώνται ότι οι κίνδυνοι θα εξαλειφθούν, μπορούν όμως να περιορίσουν την πίεση για κυκλοφορία ολοένα ισχυρότερων μοντέλων χωρίς επαρκείς δοκιμές.
Η πρόκληση είναι να βρεθεί ισορροπία ανάμεσα στην καινοτομία, την ανταγωνιστικότητα και την ασφάλεια. Καθώς οι AI agents αποκτούν μεγαλύτερη αυτονομία, η εμπιστοσύνη δεν θα εξαρτάται μόνο από το πόσο καλά εκτελούν μια εργασία, αλλά και από το αν μπορούν να ελέγχονται, να περιορίζονται και να λογοδοτούν για τις πράξεις τους.