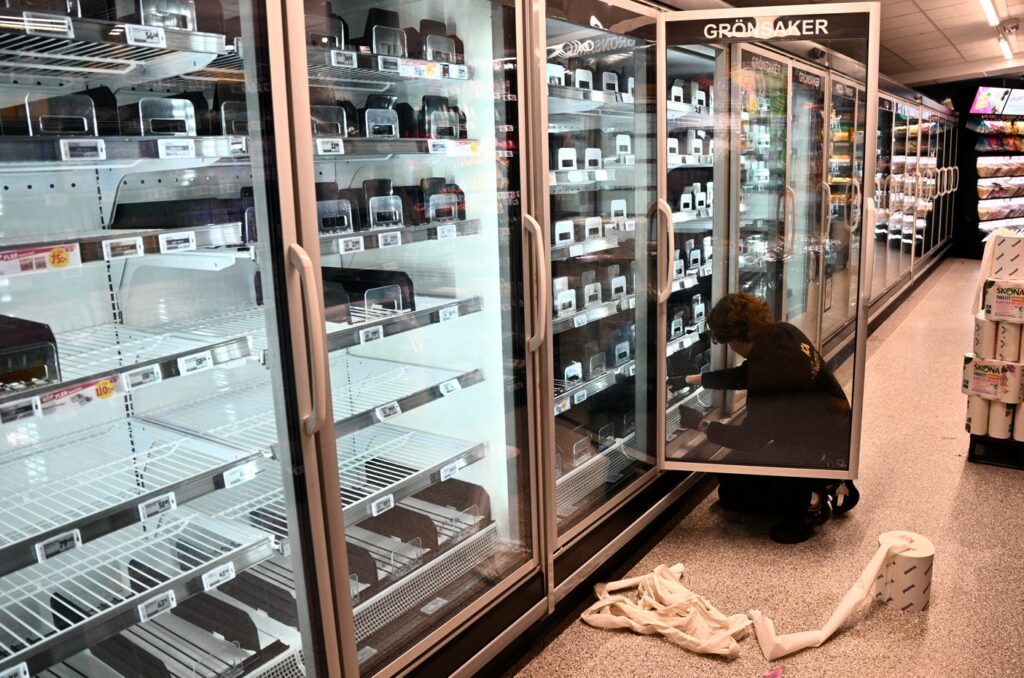
Μια νέα, ασυνήθιστη μορφή κυβερνοεπίθεσης σε σούπερ μάρκετ προκαλεί ανησυχία στην Ευρώπη, καθώς χάκερ φέρονται να παρεμβαίνουν στα συστήματα ψύξης των καταστημάτων, αυξάνοντας εξ αποστάσεως τις θερμοκρασίες σε ψυγεία και καταψύκτες και θέτοντας σε κίνδυνο μεγάλες ποσότητες τροφίμων.
Σύμφωνα με δημοσίευμα του Guardian, αλυσίδες σούπερ μάρκετ στη Σουηδία, το Βέλγιο και το Λουξεμβούργο ανέφεραν ότι οι θερμοκρασίες των ψυκτικών εγκαταστάσεών τους αυξήθηκαν αιφνιδιαστικά κατά τη διάρκεια της νύχτας, προκαλώντας υποψίες για συντονισμένη κυβερνοεπίθεση.
Το περιστατικό παρουσιάζει σημαντικές ομοιότητες με την επίθεση που σημειώθηκε τον Οκτώβριο στη Γαλλία, όταν χάκερ απέκτησαν πρόσβαση στα συστήματα ψύξης εκατοντάδων καταστημάτων, προκαλώντας καταστροφές τροφίμων και οικονομικές ζημιές εκατομμυρίων ευρώ.
Στο στόχαστρο σούπερ μάρκετ σε τρεις χώρες
Στη Σουηδία, η αλυσίδα Coop ανακοίνωσε ότι έξι καταστήματά της επηρεάστηκαν από το περιστατικό, ενώ η ανταγωνίστρια ICA επιβεβαίωσε ότι περιορισμένος αριθμός καταστημάτων αντιμετώπισε προβλήματα στα συστήματα ψύξης και κατάψυξης κατά τη διάρκεια της νύχτας.
Αντίστοιχα προβλήματα αναφέρθηκαν στο Βέλγιο και στο Λουξεμβούργο, όπου ο όμιλος λιανεμπορίου Ahold Delhaize επιβεβαίωσε ότι δεκάδες σούπερ μάρκετ επηρεάστηκαν από ένα «περιστατικό πληροφορικής».
Εκπρόσωπος της εταιρείας, η Σάρα Ντε Μέεστερ, δήλωσε ότι διαπιστώθηκε αύξηση της θερμοκρασίας στα ψυκτικά συστήματα, προσθέτοντας ότι η υπόθεση βρίσκεται υπό διερεύνηση.
Σύμφωνα με τη βελγική εφημερίδα Le Soir, μεταξύ των καταστημάτων που αντιμετώπισαν προβλήματα περιλαμβάνονται πέντε σημεία πώλησης Spar, αρκετά καταστήματα Shop & Go που λειτουργούν σε πρατήρια καυσίμων Q8, καθώς και μικρότερα σούπερ μάρκετ Proxy Delhaize.
Η κινητοποίηση των τεχνικών συνεργείων ήταν άμεση.
«Ξεκινήσαμε να κινητοποιούμε τεχνικούς στη 1 τα ξημερώματα», ανέφερε ο Στέφαν Μόελανς, διευθύνων σύμβουλος της Sabcobel, εταιρείας που ειδικεύεται στην εγκατάσταση ψυκτικών συστημάτων.
Όπως εξήγησε, τα συνεργεία εργάστηκαν όλη τη νύχτα και το πρωί, αποσυνδέοντας τις επηρεασμένες εγκαταστάσεις από το δίκτυο.
Το προηγούμενο της Γαλλίας
Η νέα υπόθεση έρχεται λίγες εβδομάδες μετά τη μεγάλης κλίμακας κυβερνοεπίθεση που έπληξε τον γαλλικό κλάδο των σούπερ μάρκετ.
Σύμφωνα με τις γαλλικές αστυνομικές αρχές, τον Οκτώβριο οι χάκερ απέκτησαν τον έλεγχο των ψυκτικών εγκαταστάσεων σε έως και 700 σούπερ μάρκετ, επηρεάζοντας χιλιάδες ψυγεία, καταψύκτες και θαλάμους συντήρησης.
Σε ορισμένες περιπτώσεις, οι δράστες άλλαξαν εξ αποστάσεως τις ρυθμίσεις των συστημάτων, ανεβάζοντας τις θερμοκρασίες από τους -27 βαθμούς Κελσίου σε επίπεδα άνω των 50 βαθμών.
Μεταξύ των αλυσίδων που επηρεάστηκαν ήταν οι Intermarché, Coopérative U, Carrefour, Leclerc και Monoprix.
Οι επιχειρήσεις αναγκάστηκαν να αποσύρουν και να καταστρέψουν μεγάλες ποσότητες κρέατος, γαλακτοκομικών προϊόντων και κατεψυγμένων τροφίμων, καθώς δεν μπορούσαν πλέον να εγγυηθούν την ασφαλή συντήρησή τους.
Οι οικονομικές απώλειες ήταν σημαντικές, με αρκετά καταστήματα να αναφέρουν ζημιές από δεκάδες χιλιάδες έως και περισσότερα από 130.000 ευρώ. Δύο καταστήματα στην Αλσατία κατέγραψαν συνολικές απώλειες ύψους 270.000 ευρώ.
Πώς οι χάκερ αποκτούν πρόσβαση στα ψυγεία
Το ιδιαίτερο χαρακτηριστικό αυτών των επιθέσεων είναι ότι οι δράστες δεν στοχεύουν απαραίτητα τα ταμεία, τα τραπεζικά δεδομένα ή τα πληροφοριακά συστήματα των επιχειρήσεων, αλλά τις ίδιες τις υποδομές συντήρησης τροφίμων.
Τα περισσότερα σύγχρονα ψυκτικά συστήματα των σούπερ μάρκετ είναι συνδεδεμένα στο διαδίκτυο, επιτρέποντας την απομακρυσμένη παρακολούθηση, τη συντήρηση και την αποστολή ειδοποιήσεων σε περίπτωση δυσλειτουργίας.
Αυτή η δυνατότητα, ωστόσο, μπορεί να αποτελέσει σημείο εισόδου για κυβερνοεγκληματίες όταν υπάρχουν ευπάθειες ασφαλείας.
Στη γαλλική επίθεση, οι χάκερ παραβίασαν κυρίως ελεγκτές της δανέζικης εταιρείας Danfoss. Αφού απέκτησαν πρόσβαση, απενεργοποίησαν συστήματα συναγερμού και στη συνέχεια τροποποίησαν τις ρυθμίσεις των θερμοστατών ή παρέτειναν κατά πολλές ώρες τους κύκλους απόψυξης.
Η Danfoss ανέφερε ότι είχε εντοπίσει κενά ασφαλείας από το προηγούμενο έτος και είχε συστήσει στους πελάτες της την εγκατάσταση σχετικών ενημερώσεων λογισμικού.
Η γαλλική υπηρεσία κυβερνοασφάλειας ANSSI επιβεβαίωσε στη συνέχεια ότι στόχος της επίθεσης έγιναν και σούπερ μάρκετ που χρησιμοποιούσαν ελεγκτές δύο ακόμη εταιρειών.
Έρευνα των αρχών για τις κυβερνοεπιθέσεις
Η εισαγγελία του Παρισιού έχει ξεκινήσει επίσημη έρευνα για την επίθεση του Οκτωβρίου, αναφέροντας ότι στις ζημιές περιλαμβάνονται απώλειες τροφίμων αλλά και πυρκαγιές.
Παράλληλα, ο Γάλλος πρωθυπουργός Σεμπαστιάν Λεκορνί είχε ζητήσει από την εθνική υπηρεσία κυβερνοασφάλειας να διερευνήσει το περιστατικό.
Η νέα διαταραχή σε σούπερ μάρκετ τριών ευρωπαϊκών χωρών αναδεικνύει τους κινδύνους που δημιουργεί η αυξανόμενη διασύνδεση των φυσικών εγκαταστάσεων με ψηφιακά δίκτυα.
Πέρα από την ασφάλεια των πληροφοριών, οι κυβερνοεπιθέσεις μπορούν πλέον να πλήξουν άμεσα την επιχειρησιακή λειτουργία των καταστημάτων, προκαλώντας καταστροφή εμπορευμάτων, διακοπές λειτουργίας και σημαντικό οικονομικό κόστος.
Μέχρι στιγμής, πάντως, δεν έχει επιβεβαιωθεί ότι τα νέα περιστατικά στη Σουηδία, στο Βέλγιο και στο Λουξεμβούργο συνδέονται με τους δράστες της επίθεσης στη Γαλλία.