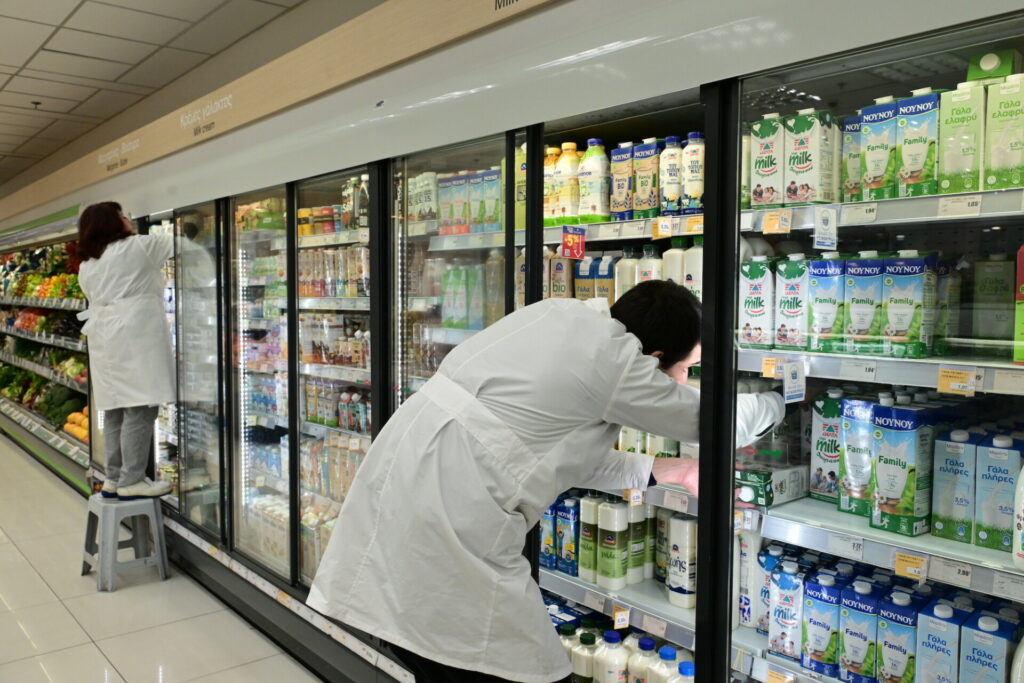
Περίπου 300 ψυγεία στην Ελλάδα είχαν εντοπιστεί εκτεθειμένα σε διαδικτυακή πρόσβαση, σύμφωνα με τον διοικητή της Εθνικής Αρχής Κυβερνοασφάλειας, Μιχάλη Μπλέτσα, ο οποίος επισημαίνει στο powergame.gr ότι η σχετική προειδοποίηση είχε προηγηθεί από τις 14 Οκτωβρίου για κυβερνοεπιθέσεις σε εγκαταστάσεις ψύξης καταστημάτων τροφίμων.
Όπως αναφέρει, τα ευάλωτα συστήματα είχαν εντοπιστεί περίπου δύο εβδομάδες νωρίτερα, μετά το περιστατικό στη Γαλλία. Το κρίσιμο ερώτημα είναι εάν, στο διάστημα που μεσολάβησε, οι ιδιοκτήτες και οι υπεύθυνοι λειτουργίας τους προχώρησαν στις απαραίτητες παρεμβάσεις για τον έλεγχο της πρόσβασης και την αναβάθμιση του λογισμικού.
«Είχαμε περίπου 300 ψυγεία τα οποία ήταν εκτεθειμένα», σημειώνει. Σύμφωνα με την εκτίμησή του, όσα παρέμειναν χωρίς τις αναγκαίες διορθώσεις θα μπορούσαν να αποτελέσουν στόχο, όπως συνέβη και σε άλλες χώρες.
Το ζήτημα της κεντρικής εποπτείας στις αλυσίδες
Κατά την τοποθέτηση του, όταν μια αλυσίδα χρησιμοποιεί τηλεχειρισμούς και τηλεμετρία, θα πρέπει να διαθέτει επιχειρησιακό κέντρο που να εποπτεύει κεντρικά τη λειτουργία τους. Η πρόσβαση, όπως εξηγεί, πρέπει να περιορίζεται στο αρμόδιο κέντρο, ώστε τα συστήματα να μην παραμένουν προσβάσιμα σε τρίτους μέσω του διαδικτύου.
Η επισήμανσή του αφορά ειδικά τις μεγάλες αλυσίδες και συνοδεύεται από την εκτίμηση ότι η απουσία τέτοιας εποπτείας αυξάνει την έκθεση σε κινδύνους.
Πώς μια ψηφιακή παραβίαση μπορεί να προκαλέσει απώλειες προϊόντων
Ο κ. Μπλέτσας περιγράφει με ένα πρακτικό παράδειγμα τη σύνδεση της κυβερνοασφάλειας με την καθημερινή λειτουργία ενός καταστήματος τροφίμων. Κατά τα λεγόμενα του εάν ένας τρίτος αποκτήσει πρόσβαση στον χειρισμό του ψυγείου, μπορεί να το θέσει σε διαδικασία απόψυξης, προκαλώντας απώλειες ευπαθών προϊόντων.
Σε επικοινωνία που είχε το powergame.gr με δύο από τις μεγαλύτερες αλυσίδες σούπερ μάρκετ της Ελλάδας, και πηγές προσκείμενες και στις δύο επισημαίνουν ότι η διαχείριση των ψυχικών συστημάτων γίνεται κεντρικοποιημένα, προκειμένου να υπάρχει πλήρης εικόνα και έλεγχος.
Το powergame.gr έχει στα χέρια του το ενημερωτικό σημείωμα του διευθύνοντος συμβούλου της CyberPax, δρος Έρικ Ταρτάς, με τίτλο «Setpoint 50°C», το οποίο απευθύνεται στις ελληνικές επιχειρήσεις λιανικής. Το κείμενο, με ημερομηνία 2 Νοεμβρίου 2026, εστιάζει στις αδυναμίες των συστημάτων απομακρυσμένου ελέγχου και στην ανάγκη συντονισμού διοίκησης, πληροφορικής, συντήρησης και λειτουργίας καταστημάτων.
Από τη Γαλλία σε περισσότερες ευρωπαϊκές αγορές
Στο σημείωμα περιγράφεται διαδοχή περιστατικών, από δυσλειτουργίες σε καταψύκτες αμερικανικών στρατιωτικών εγκαταστάσεων τον Αύγουστο, οι οποίες εξετάζονται ως πιθανή κυβερνοεπίθεση, έως τις επιθέσεις στη Γαλλία τον Οκτώβριο και το νέο κύμα στην Ευρώπη στις 2 Νοεμβρίου.
Στο τελευταίο κύμα καταγράφηκαν προβλήματα σε εγκαταστάσεις ψύξης ομίλων όπως οι Ahold Delhaize, Colruyt, Carrefour, ICA και Coop, καθώς και σε καταστήματα SuperValu στην Ιρλανδία. Σε ορισμένες περιπτώσεις αναφέρθηκαν ρυθμίσεις θερμοκρασίας στους 50 βαθμούς Κελσίου.
Η λειτουργία απόψυξης ως μέσο πρόκλησης ζημιάς
Το ιδιαίτερο χαρακτηριστικό των περιστατικών, όπως περιγράφεται στην ανάλυση της CyberPax, είναι ότι η ζημιά δεν απαιτεί κατ’ ανάγκη κρυπτογράφηση αρχείων ή κλοπή δεδομένων. Μπορεί να προκληθεί με κατάχρηση μιας κανονικής λειτουργίας του εξοπλισμού, όπως η απόψυξη, και με μεταβολή των σχετικών ρυθμίσεων.
Το σημείωμα αναφέρει ότι στη Γαλλία παρατάθηκαν κύκλοι απόψυξης και αυξήθηκαν οι επιθυμητές θερμοκρασίες λειτουργίας, με αποτέλεσμα την απώλεια νωπών και κατεψυγμένων προϊόντων. Παράλληλα, επισημαίνει τον κίνδυνο καθυστερημένης ειδοποίησης όταν οι συναγερμοί εξαρτώνται από το ίδιο σύστημα ελέγχου που έχει παραβιαστεί.
Η γαλλική υπηρεσία CERT-FR έχει επιβεβαιώσει πολλαπλές παραβιάσεις ελεγκτών απομακρυσμένης διαχείρισης εγκαταστάσεων ψύξης, αναφέροντας τις σειρές Danfoss AK-SM και AK-SC, καθώς και Copeland xweb και Dixell xweb. Υπογραμμίζει επίσης ότι η απευθείας έκθεση μιας διεπαφής διαχείρισης στο διαδίκτυο αντιβαίνει στις καλές πρακτικές ασφάλειας.
Τι σημαίνει για τις ελληνικές αλυσίδες
Για την Ελλάδα, η CyberPax σημειώνει ότι, κατά τον χρόνο σύνταξης της έκθεσης, δεν είχε αναφερθεί πληγέν ελληνικό κατάστημα. Η εκτίμηση ότι αντίστοιχες οικογένειες ελεγκτών χρησιμοποιούνται και σε ελληνικά καταστήματα παρουσιάζεται στο ίδιο το έγγραφο ως υπόθεση προς επαλήθευση. Δεν παρατίθεται απογραφή ελληνικών εγκαταστάσεων ούτε αριθμός εκτεθειμένων συστημάτων στη χώρα.
Το ενδιαφέρον στρέφεται κυρίως στον τρόπο οργάνωσης της τηλεσυντήρησης. Όταν ένας εξωτερικός συνεργάτης διαθέτει μόνιμη απομακρυσμένη πρόσβαση, η επιχείρηση χρειάζεται σαφή εικόνα για τους χρήστες, τα δικαιώματά τους, τις διαδρομές σύνδεσης και την κατάσταση του λογισμικού.
Το κενό ανάμεσα στην πληροφορική και τη συντήρηση
Η ανάλυση αναδεικνύει ένα οργανωτικό ζήτημα. Τα ψυγεία αποτελούν κρίσιμο λειτουργικό εξοπλισμό, αλλά η διαχείρισή τους μπορεί να μοιράζεται μεταξύ καταστήματος, τεχνικού συνεργάτη και τμήματος πληροφορικής. Χωρίς σαφή κατανομή αρμοδιοτήτων, παραμένει ανοιχτό ποιος παρακολουθεί μια ασυνήθιστη αλλαγή τη νύχτα και ποιος έχει την εξουσιοδότηση να διακόψει άμεσα την απομακρυσμένη πρόσβαση.
Για τον λόγο αυτό, η CyberPax προτείνει καταγραφή του εξοπλισμού και των εκδόσεων λογισμικού, έλεγχο της διαδικτυακής έκθεσης, αναθεώρηση των προσβάσεων και αντικατάσταση συστημάτων που έχουν μείνει εκτός υποστήριξης.
Ιδιαίτερη βαρύτητα δίνει στους ανεξάρτητους αισθητήρες θερμοκρασίας και στη δοκιμή των νυχτερινών ειδοποιήσεων. Το ζητούμενο είναι η επιχείρηση να μπορεί να εντοπίσει την άνοδο της θερμοκρασίας ακόμη και εάν ο βασικός ελεγκτής έχει παραβιαστεί.
Ανοιχτό και το ασφαλιστικό μέτωπο
Πέρα από την τεχνική προστασία, τίθεται το ζήτημα της ασφαλιστικής κάλυψης. Το σημείωμα καλεί τις επιχειρήσεις να ζητήσουν γραπτή διευκρίνιση για το εάν καλύπτονται η κυβερνοδολιοφθορά εξοπλισμού και η συνακόλουθη καταστροφή αποθεμάτων, καθώς και για ενδεχόμενες εξαιρέσεις που αφορούν παλαιό ή εκτεθειμένο εξοπλισμό. Για το λιανεμπόριο τροφίμων, η προστασία των συστημάτων ψύξης συνδέεται πλέον άμεσα με τη διατήρηση των αποθεμάτων και τη συνέχεια λειτουργίας. Η δυνατότητα απομακρυσμένης διαχείρισης διευκολύνει τη συντήρηση, αλλά απαιτεί αντίστοιχα οργανωμένο έλεγχο της πρόσβασης και έγκαιρη αντίδραση όταν η λειτουργία αποκλίνει από το κανονικό.
Ευρωπαϊκά σούπερ μάρκετ στο στόχαστρο κυβερνοεπιθέσεων σε ψυγεία
Σημειώνεται ότι περίπου 100 καταστήματα λιανεμπορίου σε έξι ευρωπαϊκές χώρες δέχθηκαν αυτή την εβδομάδα κυβερνοεπίθεση στα συστήματα ψύξης τους, σε ένα περιστατικό που εντείνει τα ερωτήματα για την ασφάλεια των υποδομών τροφίμων. Στόχος ήταν καταστήματα στη Σουηδία, τη Φινλανδία, την Ιρλανδία, το Βέλγιο, το Λουξεμβούργο και την Εσθονία.
Οι χάκερ φέρεται να απέκτησαν απομακρυσμένη πρόσβαση στους ελεγκτές των ψυγείων και να αύξησαν τη θερμοκρασία ακόμη και στους άνω των 50 βαθμούς Κελσίου, με αποτέλεσμα να καταστραφούν μεγάλες ποσότητες τροφίμων. Οι ζημιές υπολογίζονται σε εκατομμύρια ευρώ. Μέχρι στιγμής, καμία ομάδα δεν έχει αναλάβει την ευθύνη.
Το περιστατικό ακολουθεί αντίστοιχη επίθεση στη Γαλλία τον Οκτώβριο, όταν επηρεάστηκαν περίπου 700 καταστήματα σούπερ μάρκετ μέσα σε μία νύχτα. Ευρωπαίοι αξιωματούχοι έχουν περιγράψει τις επιθέσεις ως εσκεμμένη ενέργεια που πλήττει την επισιτιστική ασφάλεια της ηπείρου.
Η στόχευση βιομηχανικού εξοπλισμού, γνωστή στον χώρο της κυβερνοασφάλειας ως επιχειρησιακή τεχνολογία (OT), δεν είναι νέα. Ωστόσο, οι ειδικοί επισημαίνουν ότι συνήθως τέτοιου είδους επιθέσεις απαιτούν εξειδικευμένες γνώσεις και αφορούν συγκεκριμένες υποδομές. Χαρακτηριστικό παράδειγμα αποτελεί το κακόβουλο λογισμικό Stuxnet, το οποίο χρησιμοποιήθηκε το 2009 κατά του πυρηνικού προγράμματος του Ιράν.
Συστήματα ψύξης έχουν βρεθεί και στο παρελθόν στο στόχαστρο. Το αμερικανικό υπουργείο Δικαιοσύνης είχε αποδώσει σε φιλορωσική ομάδα χάκερ την απενεργοποίηση συστημάτων ψύξης σε μονάδα επεξεργασίας κρέατος στην Καλιφόρνια, τον Νοέμβριο του 2024. Η έκταση και ο ταυτόχρονος χαρακτήρας των επιθέσεων στα ευρωπαϊκά καταστήματα, ωστόσο, θεωρούνται πρωτοφανή.