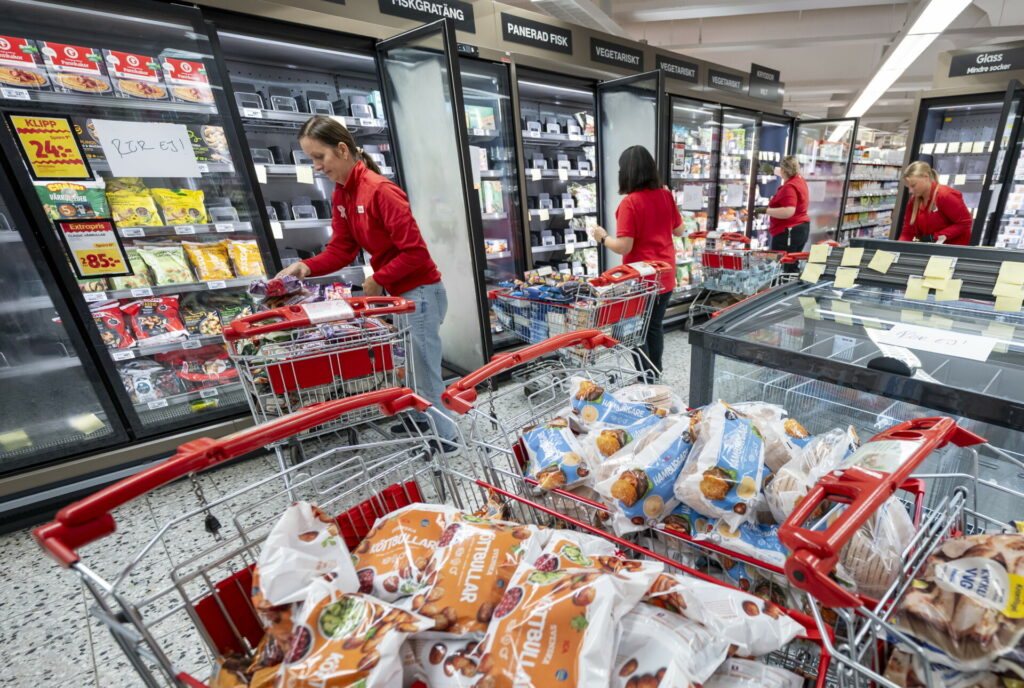
Μια ασυνήθιστη μορφή κυβερνοεπιθέσεων προκαλεί αυξανόμενη ανησυχία στην Ευρώπη, καθώς χάκερ έχουν καταφέρει να αποκτήσουν απομακρυσμένη πρόσβαση στα συστήματα ψύξης σούπερ μάρκετ, ανεβάζοντας σε ορισμένες περιπτώσεις τη θερμοκρασία των ψυγείων και καταψυκτών ακόμη και στους 50 βαθμούς Κελσίου. Το αποτέλεσμα είναι η καταστροφή μεγάλων ποσοτήτων τροφίμων και η διατάραξη της λειτουργίας καταστημάτων, με τις ευρωπαϊκές αρχές να εξετάζουν εάν πρόκειται για μεμονωμένες επιθέσεις ή για μια ευρύτερη επιχείρηση ψηφιακού σαμποτάζ.
Σύμφωνα με δημοσίευμα του Guardian, το τελευταίο κύμα περιστατικών επηρέασε αλυσίδες σούπερ μάρκετ σε επτά ευρωπαϊκές χώρες, λίγες εβδομάδες μετά από αντίστοιχες κυβερνοεπιθέσεις στη Γαλλία. Η Ευρωπαϊκή Ένωση καταδίκασε τα περιστατικά, κάνοντας λόγο για σκόπιμη προσπάθεια διατάραξης της εφοδιαστικής αλυσίδας τροφίμων και υπονόμευσης της εμπιστοσύνης των καταναλωτών.
Το ερώτημα που απασχολεί πλέον τους ειδικούς κυβερνοασφάλειας είναι ποιος βρίσκεται πίσω από τις επιθέσεις και ποιο θα μπορούσε να είναι το κίνητρό του.
Ποιες αλυσίδες σούπερ μάρκετ επηρεάστηκαν
Στο στόχαστρο βρέθηκαν καταστήματα μεγάλων ευρωπαϊκών αλυσίδων, μεταξύ των οποίων τα Carrefour, Intermarché και Ikea στο Βέλγιο, Coop και ICA στη Σουηδία, Delhaize στο Λουξεμβούργο, Kesko στη Φινλανδία και SuperValu στην Ιρλανδία. Περιστατικά καταγράφηκαν επίσης στην Εσθονία.
Η νέα σειρά κυβερνοεπιθέσεων ακολούθησε τα συμβάντα της 12ης Οκτωβρίου στη Γαλλία, όταν άγνωστοι κατάφεραν να αποκτήσουν τον έλεγχο λογισμικού που διαχειρίζεται εξ αποστάσεως τις ψυκτικές εγκαταστάσεις καταστημάτων.
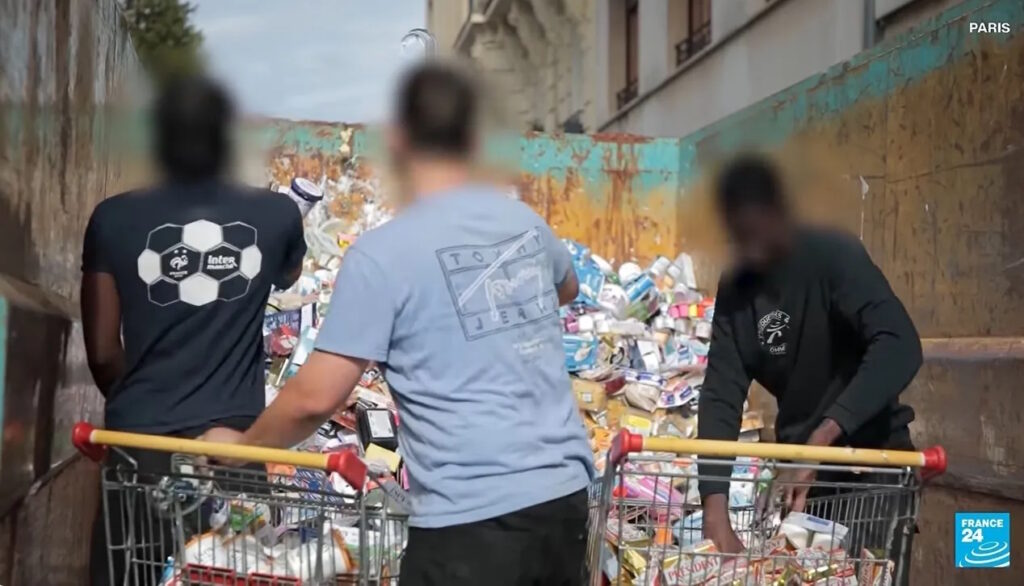
Η αιφνίδια άνοδος της θερμοκρασίας ανάγκασε επιχειρήσεις να αποσύρουν και να καταστρέψουν μεγάλες ποσότητες ευπαθών προϊόντων.
Παρόμοια περιστατικά είχαν σημειωθεί στις ΗΠΑ στις αρχές Αυγούστου, όταν ψυγεία σε καταστήματα ανεφοδιασμού τουλάχιστον έξι στρατιωτικών βάσεων παρουσίασαν ανεξήγητες δυσλειτουργίες. Το Πεντάγωνο διερευνά το ενδεχόμενο κυβερνοεπίθεσης.
Ποιοι μπορεί να κρύβονται πίσω από τις επιθέσεις
Μέχρι στιγμής, καμία ομάδα χάκερ με πολιτικά κίνητρα δεν έχει αναλάβει την ευθύνη, ενώ δεν έχει εμφανιστεί κάποια οργάνωση κυβερνοεγκλήματος που να απαιτεί λύτρα από τις αλυσίδες σούπερ μάρκετ. Η απουσία αιτημάτων οικονομικού ανταλλάγματος διαφοροποιεί τα περιστατικά από τις συνηθισμένες επιθέσεις ransomware, στις οποίες οι δράστες επιχειρούν να αποσπάσουν χρήματα από τα θύματά τους.
Ο Rafe Pilling, ανώτερος διευθυντής ανάλυσης κυβερνοαπειλών στην εταιρεία Sophos, θεωρεί ότι υπάρχουν δύο βασικά πιθανά σενάρια. Το πρώτο αφορά μια επιχείρηση που συνδέεται με κρατικούς παράγοντες και αποσκοπεί στην επίδειξη δυνατοτήτων ή στην αποστολή ενός πολιτικού μηνύματος. Το δεύτερο αφορά έναν μεμονωμένο χάκερ που ενεργεί για προσωπικούς λόγους.
Το ενδεχόμενο εμπλοκής κρατικά υποστηριζόμενων ομάδων εξετάζεται με ιδιαίτερο ενδιαφέρον, καθώς η καταστροφή τροφίμων και οι άδειοι διάδρομοι των καταστημάτων μπορούν να προκαλέσουν έντονη ανασφάλεια στους καταναλωτές. Στο πλαίσιο των πιθανών σεναρίων αναφέρονται ομάδες που συνδέονται με τη Ρωσία ή την Κίνα, χωρίς ωστόσο να έχουν παρουσιαστεί αποδεικτικά στοιχεία που να επιτρέπουν την απόδοση ευθύνης σε κάποια χώρα.
Οι δυτικές υπηρεσίες πληροφοριών έχουν επανειλημμένα προειδοποιήσει για επιχειρήσεις δολιοφθοράς που αποδίδουν στη Μόσχα, εκτιμώντας ότι τέτοιου είδους ενέργειες ενδέχεται να ενταθούν.
Πώς μπορούν οι χάκερ να ελέγχουν τη θερμοκρασία των ψυγείων
Ένα από τα πιο ανησυχητικά χαρακτηριστικά των συγκεκριμένων επιθέσεων είναι ότι δεν απαιτείται απαραίτητα η εγκατάσταση κακόβουλου λογισμικού. Τα σύγχρονα επαγγελματικά ψυγεία και οι καταψύκτες συνδέονται συχνά στο διαδίκτυο, ώστε οι τεχνικοί και οι υπεύθυνοι των καταστημάτων να μπορούν να ελέγχουν εξ αποστάσεως τη λειτουργία τους. Αυτή ακριβώς η δυνατότητα μπορεί να μετατραπεί σε αδυναμία ασφαλείας, όταν τα συστήματα διαχείρισης παραμένουν εκτεθειμένα στο διαδίκτυο ή χρησιμοποιούν λογισμικό που δεν έχει ενημερωθεί.
Σε αντίθεση με τους προσωπικούς υπολογιστές και τα κινητά τηλέφωνα, όπου οι ενημερώσεις ασφαλείας πραγματοποιούνται σχετικά συχνά, οι βιομηχανικές και επαγγελματικές συσκευές μπορεί να λειτουργούν για μεγάλα χρονικά διαστήματα χωρίς τις απαραίτητες αναβαθμίσεις. Ο Nick Jackson, διευθυντής επιχειρήσεων κυβερνοασφάλειας της Bitdefender, εξηγεί ότι πολλές επιχειρήσεις καθυστερούν τις ενημερώσεις επειδή η εγκατάστασή τους μπορεί να απαιτεί προσωρινή διακοπή λειτουργίας των μηχανημάτων.
Για ένα σούπερ μάρκετ, η απενεργοποίηση των ψυγείων, ακόμη και για περιορισμένο χρονικό διάστημα, μπορεί να δημιουργήσει προβλήματα στη συντήρηση των τροφίμων. Σε άλλες περιπτώσεις, οι υπεύθυνοι των εγκαταστάσεων ενδέχεται απλώς να μην έχουν αντιληφθεί τους κινδύνους. Η συγκεκριμένη μέθοδος δυσκολεύει και τον εντοπισμό των δραστών, καθώς μπορεί να μην αφήνει τα συνηθισμένα ίχνη μιας επίθεσης με κακόβουλο λογισμικό.
Γιατί η Ελλάδα βρίσκεται μεταξύ των χωρών με αυξημένη έκθεση
Ιδιαίτερο ενδιαφέρον παρουσιάζει η γεωγραφική κατανομή των ευάλωτων συστημάτων ψύξης. Σύμφωνα με την εταιρεία κυβερνοασφάλειας Forescout, τα συστήματα επαγγελματικής ψύξης που είναι προσβάσιμα μέσω διαδικτύου συναντώνται συχνότερα σε χώρες όπως η Γαλλία, η Ιταλία, η Ελλάδα και το Βέλγιο.
Η συγκεκριμένη διαπίστωση δεν σημαίνει ότι έχουν καταγραφεί αντίστοιχες κυβερνοεπιθέσεις στην Ελλάδα, αλλά υποδηλώνει ότι υπάρχουν εγκαταστάσεις που ενδέχεται να παρουσιάζουν παρόμοια τρωτά σημεία. Αντίθετα, το Ηνωμένο Βασίλειο φαίνεται να έχει μικρότερη έκθεση.
Ο Daniel dos Santos, αντιπρόεδρος έρευνας της Forescout, ανέφερε ότι η Βρετανία δεν περιλαμβάνεται στις δέκα χώρες με τα περισσότερα εκτεθειμένα συστήματα ψύξης σούπερ μάρκετ. Αυτό δεν αποκλείει την πιθανότητα επίθεσης, αλλά υποδηλώνει ότι ο σχετικός κίνδυνος είναι συγκριτικά περιορισμένος.
Πώς μπορούν να προστατευθούν τα σούπερ μάρκετ
Η βασικότερη γραμμή άμυνας είναι η τακτική αναβάθμιση του λογισμικού και η εγκατάσταση των απαραίτητων διορθώσεων ασφαλείας. Σύμφωνα με τη βελγική εταιρεία ψυκτικών εγκαταστάσεων Sabcobel, οι συνέπειες των πρόσφατων επιθέσεων θα μπορούσαν να είναι πολύ σοβαρότερες εάν δεν είχαν ξεκινήσει παρεμβάσεις ασφαλείας μετά τα περιστατικά της 12ης Οκτωβρίου στη Γαλλία.
Στη Βρετανία, οι μεγάλες αλυσίδες συνεργάζονται ήδη με το Εθνικό Κέντρο Κυβερνοασφάλειας (NCSC), προκειμένου να ενισχύσουν την προστασία των ψυγείων και καταψυκτών τους. Το ίδιο το NCSC επιβεβαίωσε ότι συνεργάζεται με διεθνείς εταίρους και επιχειρήσεις, προσπαθώντας να συγκεντρώσει περισσότερες πληροφορίες για τα περιστατικά.
Οι επιθέσεις αναδεικνύουν έναν ευρύτερο κίνδυνο που δεν περιορίζεται στα σούπερ μάρκετ. Φούρνοι, πλυντήρια, συστήματα θέρμανσης και πολλές άλλες συσκευές συνδέονται πλέον στο διαδίκτυο, επιτρέποντας την απομακρυσμένη διαχείρισή τους. Καθώς η ψηφιακή διασύνδεση επεκτείνεται σε ολοένα περισσότερες υποδομές, οι κυβερνοεπιθέσεις μπορούν πλέον να προκαλέσουν όχι μόνο απώλεια δεδομένων, αλλά και άμεσες υλικές ζημιές, επηρεάζοντας ακόμη και την τροφοδοσία των καταναλωτών με βασικά αγαθά.