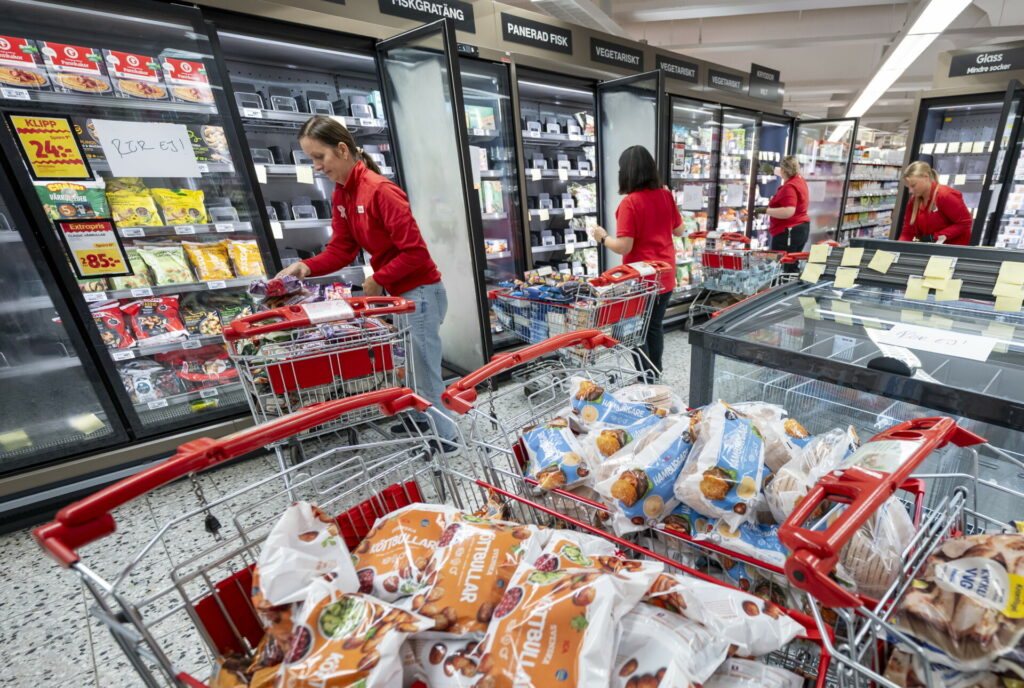
Οι κυβερνοεπιθέσεις μπορούν πλέον να καταστρέψουν και το εμπόρευμα στα ψυγεία ενός σούπερ μάρκετ. Συστήματα ελέγχου ψύξης της Dixell, που ανήκει στην Copeland, βρέθηκαν στο στόχαστρο επιθέσεων στη Γαλλία, όπως επιβεβαίωσε το CERT-FR. Οι εισβολείς παρενέβησαν στις ρυθμίσεις εγκαταστάσεων, μετατρέποντας την απομακρυσμένη διαχείριση σε απειλή για την ψυκτική αλυσίδα.
Το πρόβλημα επεκτάθηκε και σε προμηθευτές κρέατος. Στις 2 Νοεμβρίου, το βρετανικό The Grocer μετέδωσε καταγγελίες για παραβίαση εγκαταστάσεων με λογισμικό Dixell XWEB: ένας προμηθευτής ανέφερε ότι τα ψυγεία του είχαν ρυθμιστεί να κάνουν απόψυξη κάθε ώρα, ενώ άλλος εντόπισε ρύθμιση στους 100°F, περίπου 37,8°C. Δεν είχε διευκρινιστεί εάν είχε καταστραφεί κρέας.
Πώς αποκτούν πρόσβαση στα επαγγελματικά ψυγεία
Το CERT-FR επιβεβαίωσε παραβιάσεις σε Copeland XWEB και Dixell XWEB, παράλληλα με εξοπλισμό Danfoss, επισημαίνοντας ότι οι διεπαφές διαχείρισης δεν πρέπει να είναι απευθείας εκτεθειμένες στο διαδίκτυο. Ωστόσο, δεν έχει δημοσιοποιηθεί ποια συγκεκριμένη ευπάθεια αξιοποιήθηκε στις επιθέσεις της Dixell.
Οι τεχνικές αδυναμίες που είχαν εντοπιστεί
Η ερευνητική ομάδα Team82 της Claroty είχε δημοσιεύσει τον Αύγουστο έρευνα για 23 ευπάθειες στους XWEB Pro, από τις οποίες 21 χαρακτηρίστηκαν υψηλής σοβαρότητας. Περιλάμβαναν παράκαμψη ταυτοποίησης, προβλέψιμη παραγωγή κωδικών διαχειριστή και αδυναμίες που μπορούσαν να επιτρέψουν εκτέλεση εντολών με πλήρη δικαιώματα στο σύστημα.
Σε εργαστηριακή επίδειξη, οι ερευνητές έδειξαν ότι ένας παραβιασμένος ελεγκτής επέτρεπε παρέμβαση στην ψύξη, στην απόψυξη και στην εμφανιζόμενη θερμοκρασία. Η Copeland διόρθωσε τα ευρήματα με την έκδοση firmware 1.13. Πρόκειται για τεκμηριωμένες δυνατότητες επίθεσης, όχι για απόδειξη ότι χρησιμοποιήθηκαν στις συγκεκριμένες εισβολές.
Από τους −22°C σε ρύθμιση 150°C
Σύμφωνα με τη Le Monde, σε σούπερ μάρκετ κοντά στο Μπορντό οι δράστες άλλαξαν παραμέτρους απόψυξης και θερμοκρασίας, αντικαθιστώντας ρύθμιση −22°C με 150°C. Η τιμή αυτή αφορούσε τη ρύθμιση του συστήματος, όχι επιβεβαιωμένη πραγματική θερμοκρασία μέσα στον καταψύκτη. Η έγκαιρη παρέμβαση των τεχνικών απέτρεψε την καταστροφή προϊόντων.
Ποια ομάδα χάκερς βρίσκεται πίσω από τις επιθέσεις
Στα διαθέσιμα στοιχεία έως τις 3 Νοεμβρίου 2026 δεν έχει κατονομαστεί επιβεβαιωμένα κάποια ομάδα. Η Dataminr ανέφερε στις 2 Νοεμβρίου ότι δεν υπήρχε απόδοση ευθύνης, ανάληψη ευθύνης ή συνδεδεμένη απαίτηση λύτρων. Ούτε υπάρχουν επαρκή στοιχεία ότι όλες οι επιθέσεις προέρχονται από τους ίδιους δράστες.
Για σούπερ μάρκετ και ψυκτικές αποθήκες, η βασική οδηγία είναι σαφής: περιορισμός της διαδικτυακής έκθεσης, απομακρυσμένη πρόσβαση μέσω ασφαλούς VPN ή προστατευμένου δικτύου και εφαρμογή ενημερώσεων ασφαλείας.