Από τα πληροφοριακά συστήματα μεγάλων πολυεθνικών και χρηματοπιστωτικών οργανισμών μέχρι τα συστήματα ψύξης των σούπερ μάρκετ, αλλά και το προσωπικό laptop ενός εργαζομένου σε μια μικρή επιχείρηση, κανένα περιβάλλον δεν μένει έξω από το πεδίο των κυβερνοαπειλών. Οι τελευταίες γίνονται ολοένα πιο οργανωμένες, επαγγελματικές και διασυνδεδεμένες, διευρύνοντας τόσο το εύρος όσο και την πολυπλοκότητα των κινδύνων για τις επιχειρήσεις.
Χαρακτηριστικό παράδειγμα αυτής της νέας πραγματικότητας αποτέλεσε ο φετινός Οκτώβριος, ο οποίος, παρά το γεγονός ότι έχει καθιερωθεί διεθνώς ως μήνας ευαισθητοποίησης και ενημέρωσης για την κυβερνοασφάλεια, εξελίχθηκε σε έναν «μαύρο» μήνα για πολλές επιχειρήσεις παγκοσμίως. Συγκεκριμένα, εργαλεία τεχνητής νοημοσύνης χρησιμοποιήθηκαν για τον εντοπισμό ευπαθειών που παρέμεναν αδιάγνωστες επί μία δεκαετία, μέσα σε μόλις μία εβδομάδα.
Την ίδια στιγμή, στον χρηματοπιστωτικό τομέα της Νότιας Κορέας, επτά οργανισμοί, μεταξύ των οποίων τέσσερις μεγάλες τράπεζες, φέρεται να δέχθηκαν επιθέσεις μέσω εργαλείου τεχνητής νοημοσύνης, με αποτέλεσμα να εκτεθούν προσωπικά δεδομένα περίπου 25.000 πελατών, καθώς και πληροφορίες για δάνεια και τραπεζικά statements. Αυτή η μεταβολή στο τοπίο της κυβερνοασφάλειας βρέθηκε στο επίκεντρο των τοποθετήσεων των ομιλητών στο πλαίσιο ειδικής εκδήλωσης της Ένωσης Ασφαλιστικών Εταιριών Ελλάδος (ΕΑΕΕ), με θέμα «Cyber Insurance: A Changing Risk. A Changing Market».
Από τους μεμονωμένους χάκερ στις οργανωμένες ομάδες
Μία από τις σημαντικότερες αλλαγές των τελευταίων ετών είναι η «επαγγελματοποίηση» του κυβερνοεγκλήματος. Ενώ παλαιότερα οι κυβερνοεπιθέσεις συνδέονταν κυρίως με μεμονωμένους χάκερ, σήμερα πίσω από αυτές βρίσκονται οργανωμένες εγκληματικές ομάδες, τα μέλη των οποίων αναλαμβάνουν διαφορετικούς και εξειδικευμένους ρόλους. Όπως εξήγησε η Ευαγγελία Δουδέση, Head of Information Security της Τράπεζας Πειραιώς, η δραστηριότητα αυτή κατανέμεται πλέον μεταξύ πολλών ατόμων, καθένα από τα οποία αναλαμβάνει έναν διαφορετικό και εξειδικευμένο ρόλο. Ενδεικτικά, ένα μέλος μπορεί να εντοπίζει ευπάθειες σε τραπεζικά συστήματα ή στις υποδομές μιας επιχείρησης και να τις διαθέτει προς πώληση στο διαδίκτυο, ένα δεύτερο να προμηθεύεται το κατάλληλο κακόβουλο λογισμικό (malware) ή τα εργαλεία που απαιτούνται για την πραγματοποίηση της επίθεσης και ένα τρίτο να αναλαμβάνει την εξαγωγή και τη δημοσιοποίηση των δεδομένων στο dark web.
Παράλληλα, οι κυβερνοεπιθέσεις προσφέρονται πλέον ως ολοκληρωμένη υπηρεσία, μέσα από ένα μοντέλο που παρουσιάζει χαρακτηριστικά οργανωμένης αγοράς. Έτσι, ακόμη και άτομα χωρίς ιδιαίτερη τεχνική κατάρτιση μπορούν να απευθυνθούν στις συγκεκριμένες διαδικτυακές αγορές και να ζητήσουν την πραγματοποίηση μιας επίθεσης εναντίον συγκεκριμένου οργανισμού. Η οργανωμένη αυτή λειτουργία όμως περιορίζει σημαντικά τα χρονικά περιθώρια που έχει στη διάθεσή της μια επιχείρηση, από τη στιγμή που αντιλαμβάνεται ότι δέχεται επίθεση μέχρι να αρχίσει να παίρνει αποφάσεις.
Μεταβολές σημειώνονται ακόμη και στον τρόπο με τον οποίο επιλέγονται οι στόχοι, καθώς οι κυβερνοεγκληματίες δεν επιδιώκουν πλέον να παραβιάσουν απευθείας τα κεντρικά συστήματα ενός μεγάλου οργανισμού, τα οποία συνήθως διαθέτουν ισχυρότερα επίπεδα προστασίας, αλλά να αναζητήσουν πιο ευάλωτα σημεία εισόδου, όπως εργαζομένους με αυξημένα δικαιώματα πρόσβασης (administrators), τεχνικούς, προσωπικούς υπολογιστές συνεργατών ή μικρότερους προμηθευτές και τρίτες εταιρείες που συνδέονται με τον οργανισμό (third-party risks).
Η τεχνητή νοημοσύνη επιταχύνει τις κακόβουλες ενέργειες
Καταλυτικό ρόλο στην εξάπλωση των κυβερνοεπιθέσεων διαδραματίζει η τεχνητή νοημοσύνη, η οποία διευκολύνει τον εντοπισμό ευπαθειών, την ανάπτυξη εργαλείων επίθεσης και την εξαπάτηση εργαζομένων και πελατών. Χαρακτηριστικό παράδειγμα αποτελεί το εργαλείο Artex, μέσω του οποίου, πραγματοποιήθηκαν επιθέσεις σε επτά χρηματοπιστωτικούς οργανισμούς στη Νότια Κορέα.
Πρόκειται για ένα εργαλείο τεχνητής νοημοσύνης που μπορεί να χρησιμοποιηθεί για να εντοπίζει αδυναμίες στην ασφάλεια ενός δικτύου, ενώ η επικινδυνότητα του συγκεκριμένου εργαλείου έγκειται στο ότι μπορεί να πραγματοποιεί επιθέσεις από την αρχή μέχρι το τέλος (end-to-end), χωρίς να απαιτείται από τον χρήστη να διαθέτει εξειδικευμένες τεχνικές γνώσεις, ενώ επιτρέπει και την επικοινωνία μέσω φυσικής γλώσσας, που σημαίνει πώς ο χειριστής μπορεί να δίνει εντολές και να καθοδηγεί τη διαδικασία.
Στο ίδιο περιβάλλον εντάσσεται και η εξάπλωση του ransomware, δηλαδή του κακόβουλου λογισμικού που «κλειδώνει» ή κρυπτογραφεί τα αρχεία και τα συστήματα μιας επιχείρησης, ζητώντας συνήθως λύτρα για την αποκατάσταση της πρόσβασης. Σε αρκετές περιπτώσεις, οι δράστες απειλούν παράλληλα με δημοσιοποίηση των δεδομένων που έχουν υποκλέψει, αυξάνοντας την πίεση προς τα θύματα. Η έκθεση της ευρωπαϊκής υπηρεσίας κυβερνοασφάλειας ENISA για το 2025 αναδεικνύει το ransomware ως την απειλή με τη μεγαλύτερη επίπτωση.
Τι είναι τα AI Deepfakes και το phishing στην πράξη
Πέρα από τις τεχνικές παραβιάσεις, ένας ακόμη μεγάλος κίνδυνος αφορά την αξιοποίηση της τεχνητής νοημοσύνης για τη δημιουργία deepfakes και την πραγματοποίηση ολοένα πιο πειστικών επιθέσεων ηλεκτρονικού ψαρέματος (phishing). Πλέον, ένα παραπλανητικό email μπορεί να εμφανίζεται ως μήνυμα του διευθύνοντος συμβούλου μιας εταιρείας, ζητώντας από έναν εργαζόμενο να πραγματοποιήσει άμεσα μια μεταφορά χρημάτων. Αντίστοιχα, η τεχνολογία deepfake μπορεί να χρησιμοποιηθεί για την αναπαραγωγή της εικόνας και της φωνής ενός πραγματικού προσώπου, καθιστώντας δυσκολότερη την αναγνώριση της απάτης.
Συγκερκιμένα, σύμφωνα με στοιχεία που παρουσίασε ο κ. Δημήτρης Δάφνης, πρόεδρος του Διοικητικού Συμβουλίου και διευθύνων σύμβουλος της Cosmos Business Systems, οι επιθέσεις με συνθετική φωνή αυξήθηκαν κατά 475% στον ασφαλιστικό κλάδο το 2024, έναντι αύξησης 149% στις τράπεζες και 107% στο λιανεμπόριο.
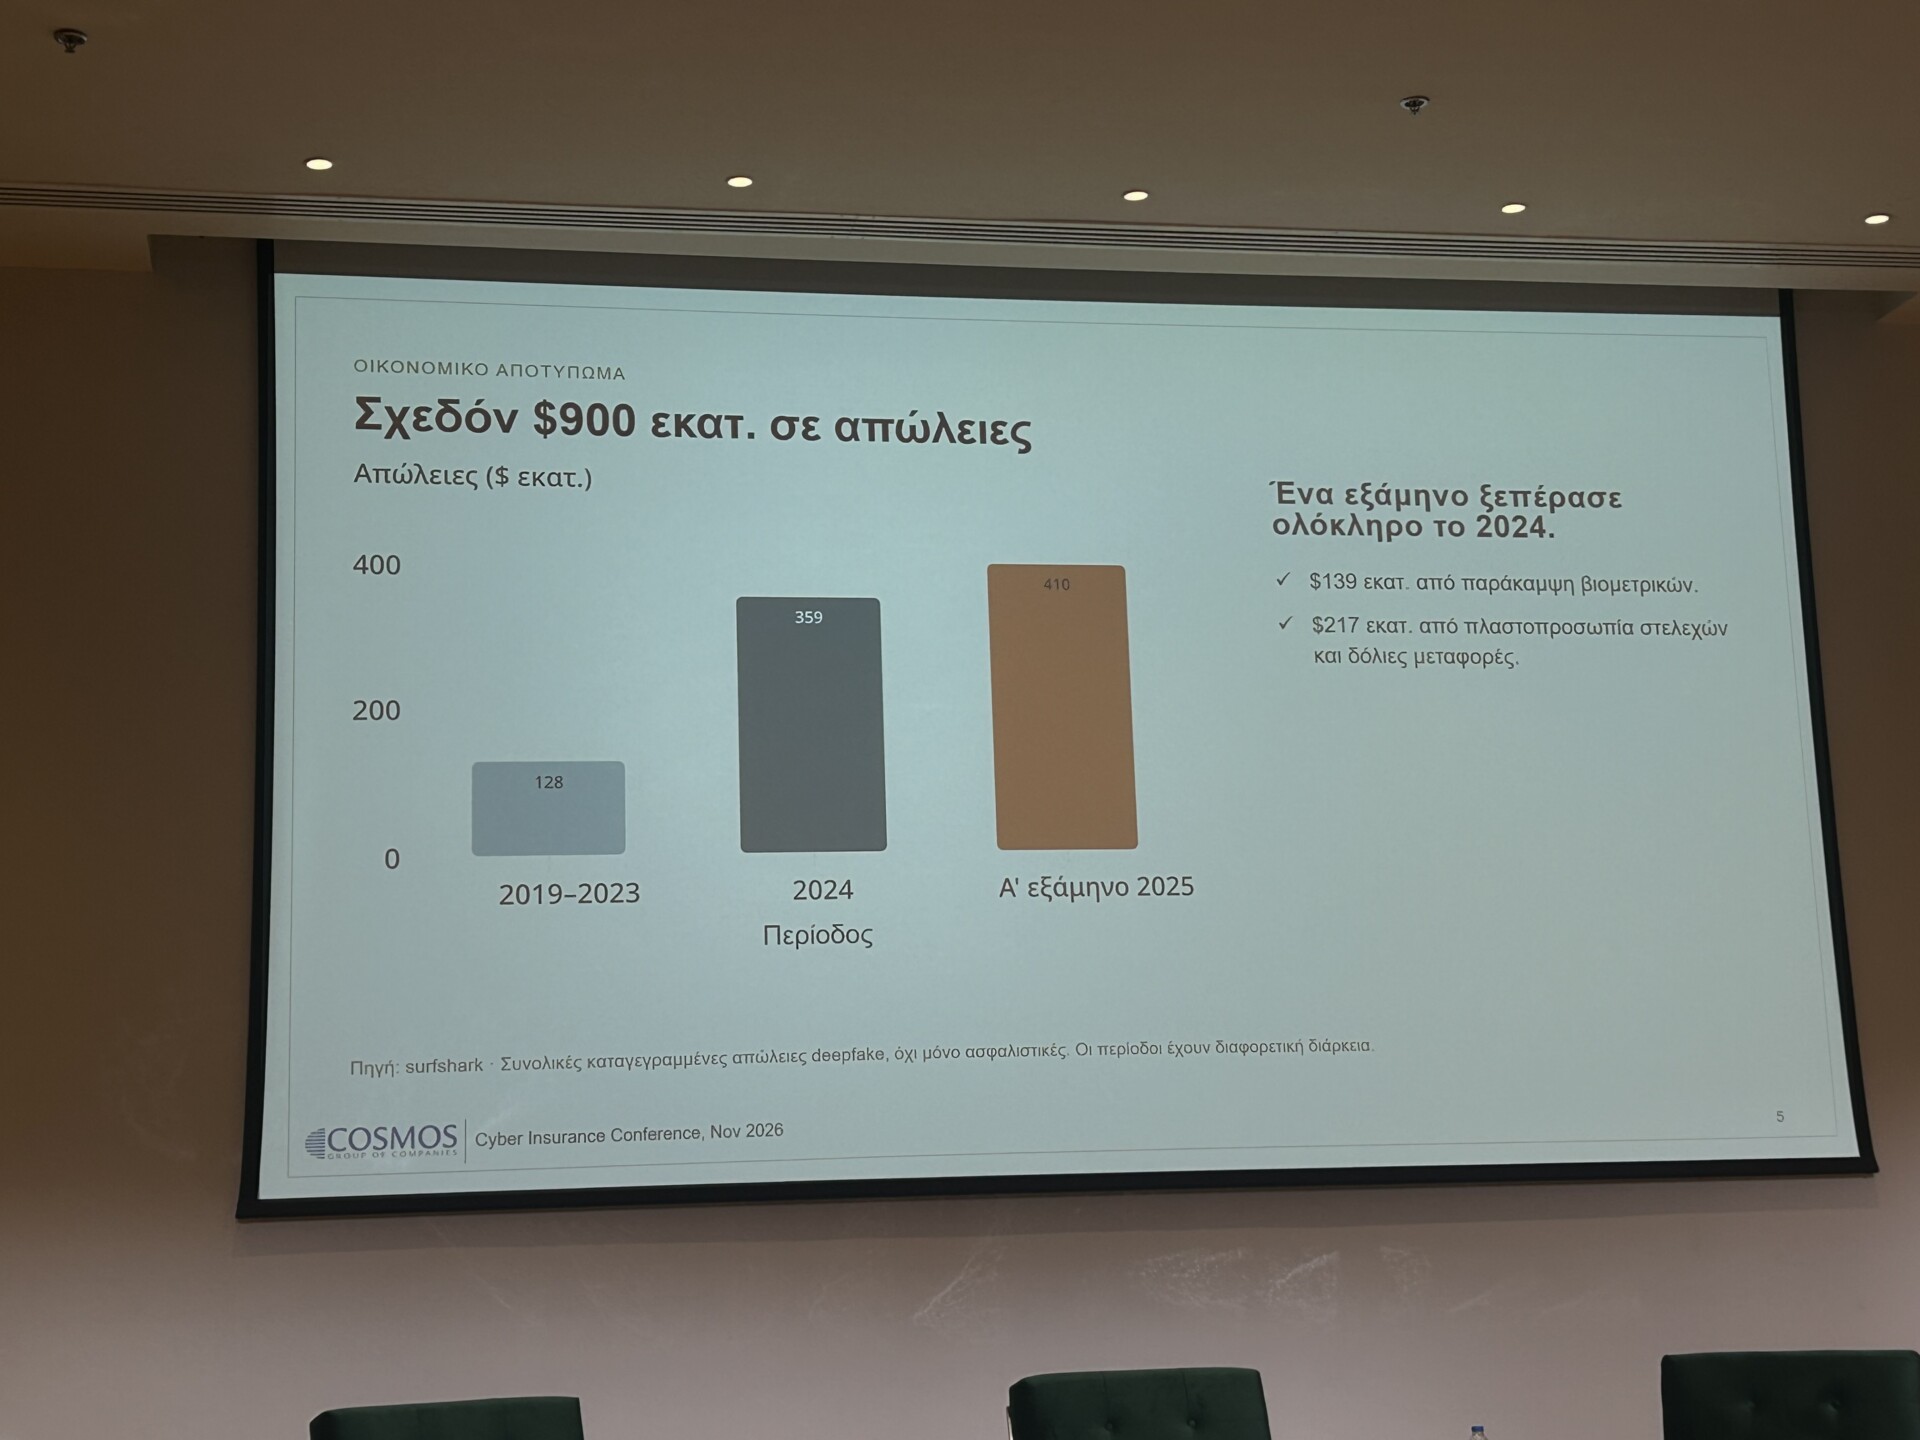
Συνολικές καταγεγραμμένες απώλειες deepfake, παρουσίαση Cosmos Business Systems
Παράλληλα, οι καταγεγραμμένες απώλειες deepfake συνολικά, δηλαδή όχι μόνο για τις ασφαλιστικές, ανήλθαν σε 128 εκατ. δολάρια συνολικά την περίοδο 2019–2023, εκτινάχθηκαν στα 359 εκατ. δολάρια το 2024 και έφτασαν τα 410 εκατ. δολάρια μόνο κατά το πρώτο εξάμηνο του 2025. Αθροιστικά, οι απώλειες των συγκεκριμένων περιόδων προσεγγίζουν τα 900 εκατ. δολάρια, αναδεικνύοντας την ταχύτητα με την οποία εξελίσσεται η απάτη μέσω τεχνητής νοημοσύνης.
Συνολικές καταγεγραμμένες απώλειες deepfake, παρουσίαση Cosmos Business Systems
Για την αντιμετώπιση των κυβερνοαπειλών, οι επιχειρήσεις επενδύουν στην εκπαίδευση των εργαζομένων, μέσω συνεχών ενημερώσεων και προσομοιώσεων επιθέσεων phishing, ώστε να μπορούν να αναγνωρίζουν ύποπτα μηνύματα και αιτήματα, ακόμη και όταν αυτά φαίνεται να προέρχονται από ανώτατα στελέχη.
Από την πρόληψη στην ψηφιακή επιχειρησιακή ανθεκτικότητα
Σήμερα, το κομμάτι στο οποίο εστιάζουν οι οργανισμοί δεν είναι το τι πρέπει να κάνουν για να μην πέσουν θύματα επίθεσης, αλλά τι μπορούν να κάνουν ώστε όταν πέσουν να μπορούν να συνεχίσουν την λειτουργία τους και να αποκατασταθούν όσο το δυνατόν πιο σύντομα.
Στο πλαίσιο αυτό, η τεχνητή νοημοσύνη δεν αποτελεί μόνο εργαλείο των επιτιθέμενων, αλλά αποτελεί και εργαλείο άμυνας για τις επιχειρήσεις, και αυτό γιατί οι κίνδυνοι έχουν γίνει τόσο σύνθετοι που πολλές φορές δεν μπορούν να τους αντιμετωπίσουν οι άνθρωποι, «είναι μια κούρσα που κερδίζει πλέον ο πιο γρήγορος», αναφέρει χαρακτηριστικά η κ. Δουδέση.
Πιο αναλυτικά, διαπιστώνει ότι οι οργανισμοί περνούν από την παραδοσιακή ενημέρωση των εργαζομένων (traditional awareness) σε προγράμματα συμπεριφορικής ευαισθητοποίησης (behavioral awareness). Μέσω της τηλεμετρίας συλλέγονται δεδομένα για τη συμπεριφορά των χρηστών, όπως ποιος ανοίγει ύποπτους συνδέσμους, ποιος αναφέρει ένα παραπλανητικό μήνυμα, ποιος πληκτρολογεί επανειλημμένα λανθασμένους κωδικούς ή εάν ένα εταιρικό email έχει εκτεθεί στο dark web. Με αυτόν τον τρόπο, η εκπαίδευση μπορεί να προσαρμόζεται στους πραγματικούς κινδύνους που εντοπίζονται μέσα στον οργανισμό.
Την ίδια στιγμή, σε ένα περιβάλλον όπου οι επιθέσεις ανεβαίνουν εκθετικά εξίσουν σημαντικό ρόλο διαδραματίζει και το αυστηρότερο κανονιστικό πλαίσιο, με τον ευρωπαϊκό κανονισμό DORA, που εφαρμόζεται από τις 17 Ιανουαρίου 2025, να θέτει ενιαίες απαιτήσεις ψηφιακής επιχειρησιακής ανθεκτικότητας ειδικά για τον χρηματοπιστωτικό τομέα. Όπως επισημάνθηκε, παλαιότερα οι έλεγχοι επικεντρώνονταν κυρίως στην ύπαρξη πολιτικών και διαδικασιών ασφαλείας και στην απόδειξη ότι αυτές τηρούνται. Πλέον, οι οργανισμοί καλούνται να αποδεικνύουν ότι αν δεχθούν μια επίθεση εδώ και τώρα»μπορούν να ανταπεξέλθουν και να λειτουργούν κανονικά.
Μια ακόμη ιδιαίτερη πρόκληση είναι και οι τρίτοι πάροχοι, καθώς η ασφάλεια ενός οργανισμού εξαρτάται σε σημαντικό βαθμό και από την προστασία των εταιρειών με τις οποίες συνεργάζεται. Παράλληλα, ζητήματα όπως η έγκαιρη εγκατάσταση ενημερώσεων ασφαλείας (updates) και η διαχείριση των τεχνολογικών εξαρτήσεων εξακολουθούν να δυσκολεύουν την αποτελεσματική εφαρμογή των απαιτήσεων.
Σε αυτό το περιβάλλον, όπου η τεχνητή νοημοσύνη επιταχύνει τις κακόβουλες ενέργειες και η αυξανόμενη ψηφιακή διασύνδεση δημιουργεί νέους κινδύνους, ένα περιστατικό μπορεί να επηρεάσει πολλούς κλάδους, χώρες και επίπεδα λειτουργίας. Έτσι, το κόστος μιας κυβερνοεπίθεσης δεν περιορίζεται πλέον στην οικονομική ζημία ή στην αποκατάσταση των συστημάτων, αλλά επεκτείνεται στη διακοπή λειτουργίας, στην απώλεια δεδομένων και στη φήμη μιας επιχείρησης. Καθώς οι επιθέσεις γίνονται ταχύτερες και πιο σύνθετες, η δυνατότητα έγκαιρης ανίχνευσης, αντίδρασης και αποκατάστασης τίθεται στο επίκεντρο για τη βιωσιμότητα κάθε επιχείρησης.