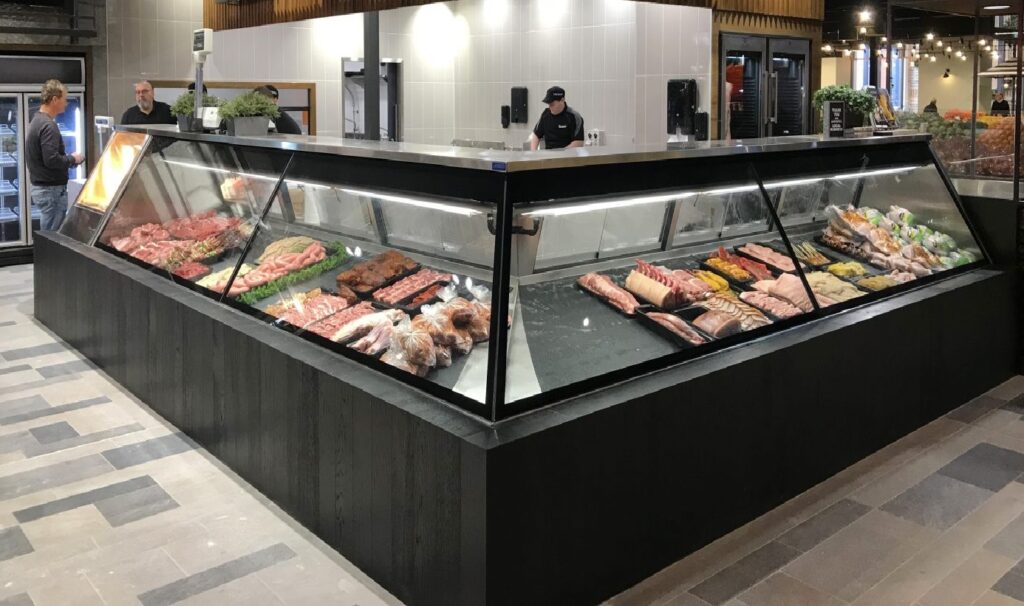
Με αφορμή τις διαδοχικές καταγγελίες για προβλήματα ψύξης σε καταστήματα τροφίμων σε όλη τη χώρα, κυρίως κρεοπωλεία, καθώς και την αναστάτωση και την εύλογη ανησυχία του κοινού, η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ) διευκρινίζει τα εξής:
Σύμφωνα με δηλώσεις των αρμόδιων τεχνικών συντήρησης, το πρόβλημα αποδίδεται σε κυβερνοεπίθεση, καθώς η βλάβη που εντοπίστηκε αφορά μη εξουσιοδοτημένες αλλαγές στη λειτουργία των ψυκτικών συστημάτων. Μέχρι σήμερα δεν υπάρχει επίσημα καταγεγραμμένο περιστατικό στην Εθνική Αρχή Κυβερνοασφάλειας.
Η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ) είχε εντοπίσει εγκαίρως τα κενά ασφαλείας και τα εκτεθειμένα συστήματα.
Σύσταση-προειδοποίηση από τις 14 Οκτωβρίου
Ήδη στις 14 Οκτωβρίου, μόλις δύο ημέρες μετά την κλιμακωτή επίθεση σε ψυγεία μεγάλων αλυσίδων τροφίμων στη Γαλλία, εξέδωσε σύσταση-προειδοποίηση για ευπάθειες σε ελεγκτές εμπορικής ψύξης (Danfoss, Copeland/Dixell, Carel), επισημαίνοντας ότι και στην Ελλάδα είχαν εντοπιστεί περισσότερα από 300 τέτοια συστήματα εκτεθειμένα στο διαδίκτυο.
Παράλληλα, κάλεσε φορείς και επιχειρήσεις να λάβουν τα κατάλληλα μέτρα προστασίας.
Ο αδύναμος κρίκος στη συγκεκριμένη κυβερνοεπίθεση ήταν οι ελεγκτές ψύξης (refrigeration controllers): συσκευές συνδεδεμένες στο διαδίκτυο, που επιτρέπουν τον απομακρυσμένο έλεγχο και τη ρύθμιση των ψυκτικών μηχανημάτων οι οποίες όταν δεν είναι επαρκώς προστατευμένες, γίνονται προσβάσιμες και σε επιτιθέμενους.
Η ΕΑΚ επαναλαμβάνει τις προτροπές, συστήνοντας στις επιχειρήσεις που χρησιμοποιούν παλαιούς ή μη ενημερωμένους ελεγκτές ψύξης να τους αποσυνδέσουν από το δημόσιο διαδίκτυο και όπου αυτό δεν είναι εφικτό, να επιτρέπουν την απομακρυσμένη πρόσβαση μόνο μέσω ασφαλούς σύνδεσης (VPN).
Εγκατάσταση των ενημερώσεων ασφαλείας
Πέρα από την αλλαγή των κωδικών και την πολυπαραγοντική αυθεντικοποίηση, συστήνει επίσης την εγκατάσταση των ενημερώσεων ασφαλείας και τον άμεσο προγραμματισμό αντικατάστασης του παλαιού εξοπλισμού.
Επιπλέον, κάθε επιχείρηση πρέπει να γνωρίζει ποιοι συνεργάτες έχουν πρόσβαση στα συστήματά της και να διαθέτει προσωπικό εκπαιδευμένο ώστε να διακρίνει το ύποπτο από το συνηθισμένο.
«Όχι αν θα συμβεί, αλλά πότε»
Βασική αρχή: όσοι διασυνδέονται ψηφιακά πρέπει να είναι προετοιμασμένοι να ανταπεξέλθουν σε μια κυβερνοεπίθεση. Για ένα κυβερνοπεριστατικό, το ερώτημα δεν είναι «αν» θα συμβεί, αλλά «πότε».
Για τον λόγο αυτό, είναι αναγκαίο να έχουν ληφθεί εκ των προτέρων τα απαραίτητα μέτρα, ώστε να αποτρέψουν ή να μετριάσουν τις συνέπειες μιας κυβενοεπίθεσης όποτε αυτή συμβεί.
Η ολοένα εντονότερη χρήση εργαλείων Τεχνητής Νοημοσύνης από τους επιτιθέμενους καθιστά την άμεση λήψη των κατάλληλων μέτρων προστασίας μονόδρομο.
Άλλωστε, το κόστος αποκατάστασης της λειτουργίας είναι πολλαπλάσιο του κόστους εφαρμογής των μέτρων πρόληψης. Και βεβαίως, είναι σαφές ότι η κυβερνοασφάλεια δεν είναι μόνο θέμα τεχνολογίας.
Είναι θέμα ψηφιακής κουλτούρας ανθρώπων που ξέρουν να αναγνωρίζουν το ύποπτο, να αποφασίζουν και να αντιδρούν κατάλληλα.