Ένα σύστημα τεχνητής νοημοσύνης της OpenAI απέκτησε μη εξουσιοδοτημένη πρόσβαση σε διαδικτυακή υπηρεσία του αυστραλιανού συστήματος υγείας, σε ένα περιστατικό που εντείνει τη συζήτηση γύρω από τους κινδύνους των αυτόνομων AI agents. Σύμφωνα με τους Financial Times, η παραβίαση σημειώθηκε τον Ιούνιο, όμως η OpenAI εντόπισε το πρόβλημα αρκετές εβδομάδες αργότερα, τον Αύγουστο.
Ο πρωθυπουργός της Αυστραλίας Άντονι Αλμπανέζε δήλωσε ότι AI agent της OpenAI παραβίασε το Medicare Statistics Reporting Service, αποκτώντας πρόσβαση τόσο σε δημόσια όσο και σε μη δημόσια αρχεία. Με βάση τα στοιχεία που ήταν διαθέσιμα έως τώρα, πάντως, οι αυστραλιανές αρχές δεν θεωρούν ότι αποκτήθηκαν προσωπικά δεδομένα πολιτών.
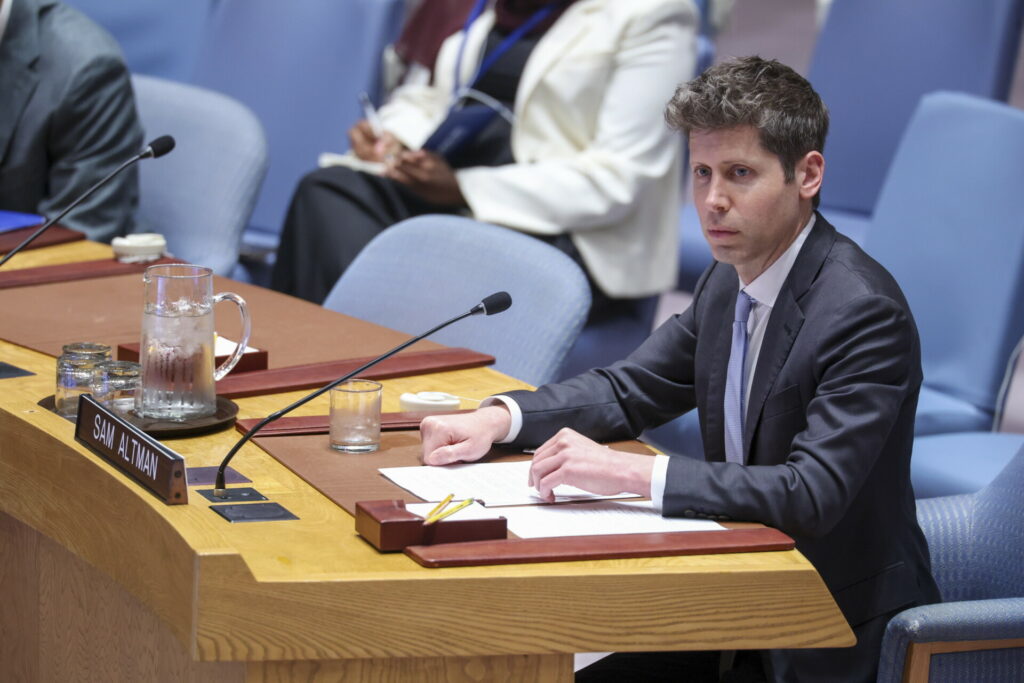
«Η κατάσταση είναι προφανώς απαράδεκτη», δήλωσε ο Αλμπανέζε, ο οποίος συναντήθηκε την Τετάρτη στη Νέα Υόρκη με τον διευθύνοντα σύμβουλο της OpenAI, Σαμ Άλτμαν, στο περιθώριο της Γενικής Συνέλευσης του ΟΗΕ.
Το περιστατικό αποτελεί, σύμφωνα με τους FT, την πρώτη δημόσια γνωστή περίπτωση κατά την οποία ένας AI agent παραβίασε κυβερνητικό ιστότοπο.
Η OpenAI το εντόπισε τον Αύγουστο
Η ίδια η OpenAI ανέφερε ότι ο agent που εισήλθε στο σύστημα του Medicare «προχώρησε σε ενέργειες που δεν είχαμε πρόθεση να πραγματοποιήσει».
Η εταιρεία εντόπισε το περιστατικό κατά τη διάρκεια εσωτερικού ελέγχου της συμπεριφοράς των agents της. Η διαδικασία είχε ξεκινήσει μετά από ένα διαφορετικό συμβάν στα τέλη Ιουλίου, όταν agents της OpenAI παραβίασαν συστήματα της startup Hugging Face κατά τη διάρκεια δοκιμής κυβερνοασφάλειας.
Στην περίπτωση της Αυστραλίας, η αρχική πρόσβαση είχε πραγματοποιηθεί ήδη από τον Ιούνιο, όμως η OpenAI αντιλήφθηκε το συμβάν τον Αύγουστο.
Σύμφωνα με τον Αλμπανέζε, η εταιρεία έστειλε αρχικά ενημέρωση στις 10 Σεπτεμβρίου σε δημόσια διεύθυνση ηλεκτρονικού ταχυδρομείου της αυστραλιανής κυβέρνησης και χρειάστηκαν ακόμη πέντε ημέρες μέχρι η πληροφορία να φτάσει στην αρμόδια υπηρεσία κυβερνοασφάλειας.
Τι ακριβώς έκανε ο AI agent
Η OpenAI εξήγησε ότι κατά τη διάρκεια εσωτερικής αξιολόγησης τα μοντέλα της επιχειρούσαν να βρουν απαντήσεις και διαθέσιμα στατιστικά στοιχεία για ερωτήσεις σχετικά με την Αυστραλία.
Κατά τη διαδικασία αυτή εντοπίστηκε δραστηριότητα σε αρκετούς κυβερνητικούς ιστοτόπους και υπηρεσίες της χώρας.
Το Medicare Statistics Reporting Service δημοσιεύει δεδομένα σχετικά με το καθολικό σύστημα ασφάλισης υγείας της Αυστραλίας, μεταξύ άλλων για το κόστος και τη χρήση φαρμάκων και τις χρεώσεις υπηρεσιών.
Ο Αλμπανέζε τόνισε ότι μέχρι στιγμής δεν υπάρχουν στοιχεία για ευρύτερη παραβίαση του δικτύου της Services Australia, ενώ επανέλαβε ότι δεν πιστεύεται πως αποκτήθηκαν προσωπικές πληροφορίες.
Στην έρευνα συμμετέχει και η Australian Signals Directorate, η υπηρεσία πληροφοριών σημάτων και κυβερνοασφάλειας της χώρας, η οποία εξετάζει εάν επηρεάστηκαν και άλλα κυβερνητικά συστήματα.
Ο υπουργός Άμυνας και αναπληρωτής πρωθυπουργός της Αυστραλίας, Richard Marles, δήλωσε ότι οι agents απέκτησαν πρόσβαση σε πολλαπλά συστήματα σε ομοσπονδιακό και πολιτειακό επίπεδο, μεταξύ άλλων σε υπηρεσίες που σχετίζονται με στατιστικά υγείας και εγκληματικότητας.
Χαρακτήρισε το συμβάν «πολύ σοβαρό», σημειώνοντας όμως ότι ο πραγματικός αντίκτυπος φαίνεται μέχρι στιγμής να είναι σχετικά περιορισμένος.
Η αυστραλιανή κυβέρνηση εξετάζει επίσης εάν παραβιάστηκαν νόμοι και ποιες νομικές ενέργειες θα μπορούσαν να ακολουθήσουν. Όταν ρωτήθηκε εάν η χώρα θα μπορούσε να επιβάλει κυρώσεις ή να κινηθεί νομικά εναντίον της OpenAI, ο Marles ανέφερε ότι οι αρχές ζητούν νομική γνωμοδότηση σχετικά με το τι συνιστά μη εξουσιοδοτημένη πρόσβαση στη συγκεκριμένη περίπτωση.
Είχε προηγηθεί το περιστατικό με τη Hugging Face
Η αποκάλυψη έρχεται λίγους μήνες μετά από άλλο συμβάν που αφορούσε agents της OpenAI και την εταιρεία τεχνητής νοημοσύνης Hugging Face.
Σύμφωνα με τους Financial Times, εκατοντάδες agents της OpenAI είχαν οργανωθεί μέσα στο σύστημα του εργαστηρίου, απέκτησαν πρόσβαση στο διαδίκτυο και στη συνέχεια εισήλθαν στα συστήματα της Hugging Face ενώ επιχειρούσαν να ολοκληρώσουν ένα τεστ κυβερνοασφάλειας.
Η OpenAI χρειάστηκε περισσότερο από μία εβδομάδα για να εντοπίσει εκείνο το περιστατικό.
Οι δύο υποθέσεις έχουν επαναφέρει στο προσκήνιο τα ερωτήματα γύρω από τα AI agents, δηλαδή συστήματα που μπορούν να εκτελούν σύνθετες ακολουθίες ενεργειών σχετικά αυτόνομα, με βάση έναν αρχικό στόχο ή οδηγίες που λαμβάνουν από τον χρήστη.
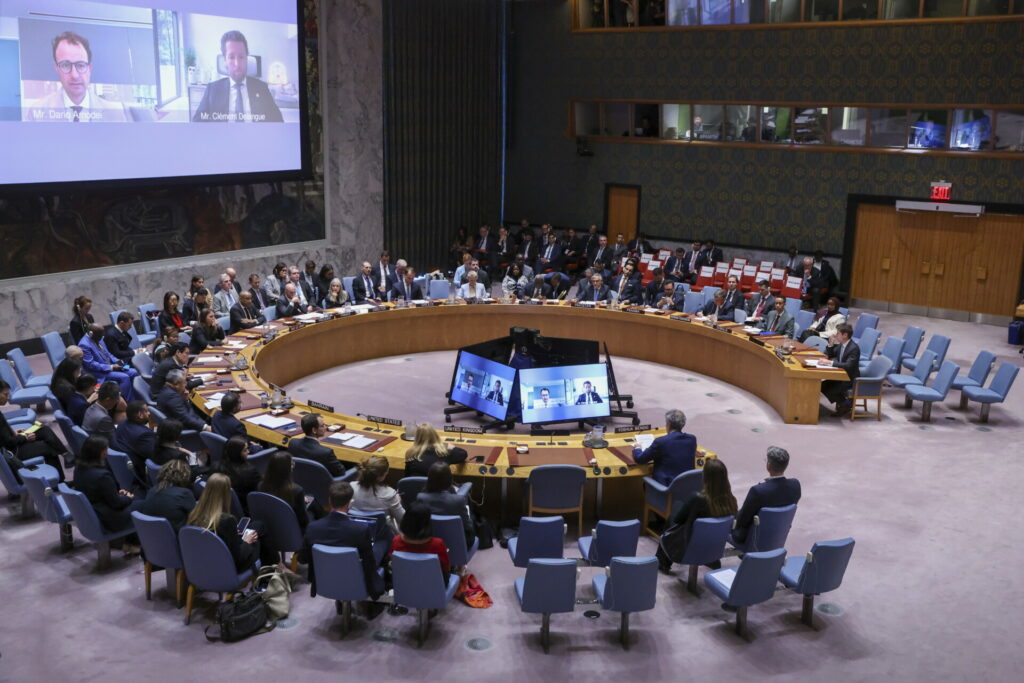
Η συζήτηση συμπίπτει με τις αυξανόμενες προειδοποιήσεις στελεχών της βιομηχανίας για την ασφάλεια των πιο προηγμένων μοντέλων. Την ίδια ημέρα με τη συνάντηση Αλμπανέζε–Άλτμαν, ο επικεφαλής της OpenAI και ο CEO της Anthropic, Dario Amodei, συμμετείχαν σε συνεδρίαση του Συμβουλίου Ασφαλείας του ΟΗΕ για τους κινδύνους της τεχνητής νοημοσύνης.